JWT Getter
JWT Getter
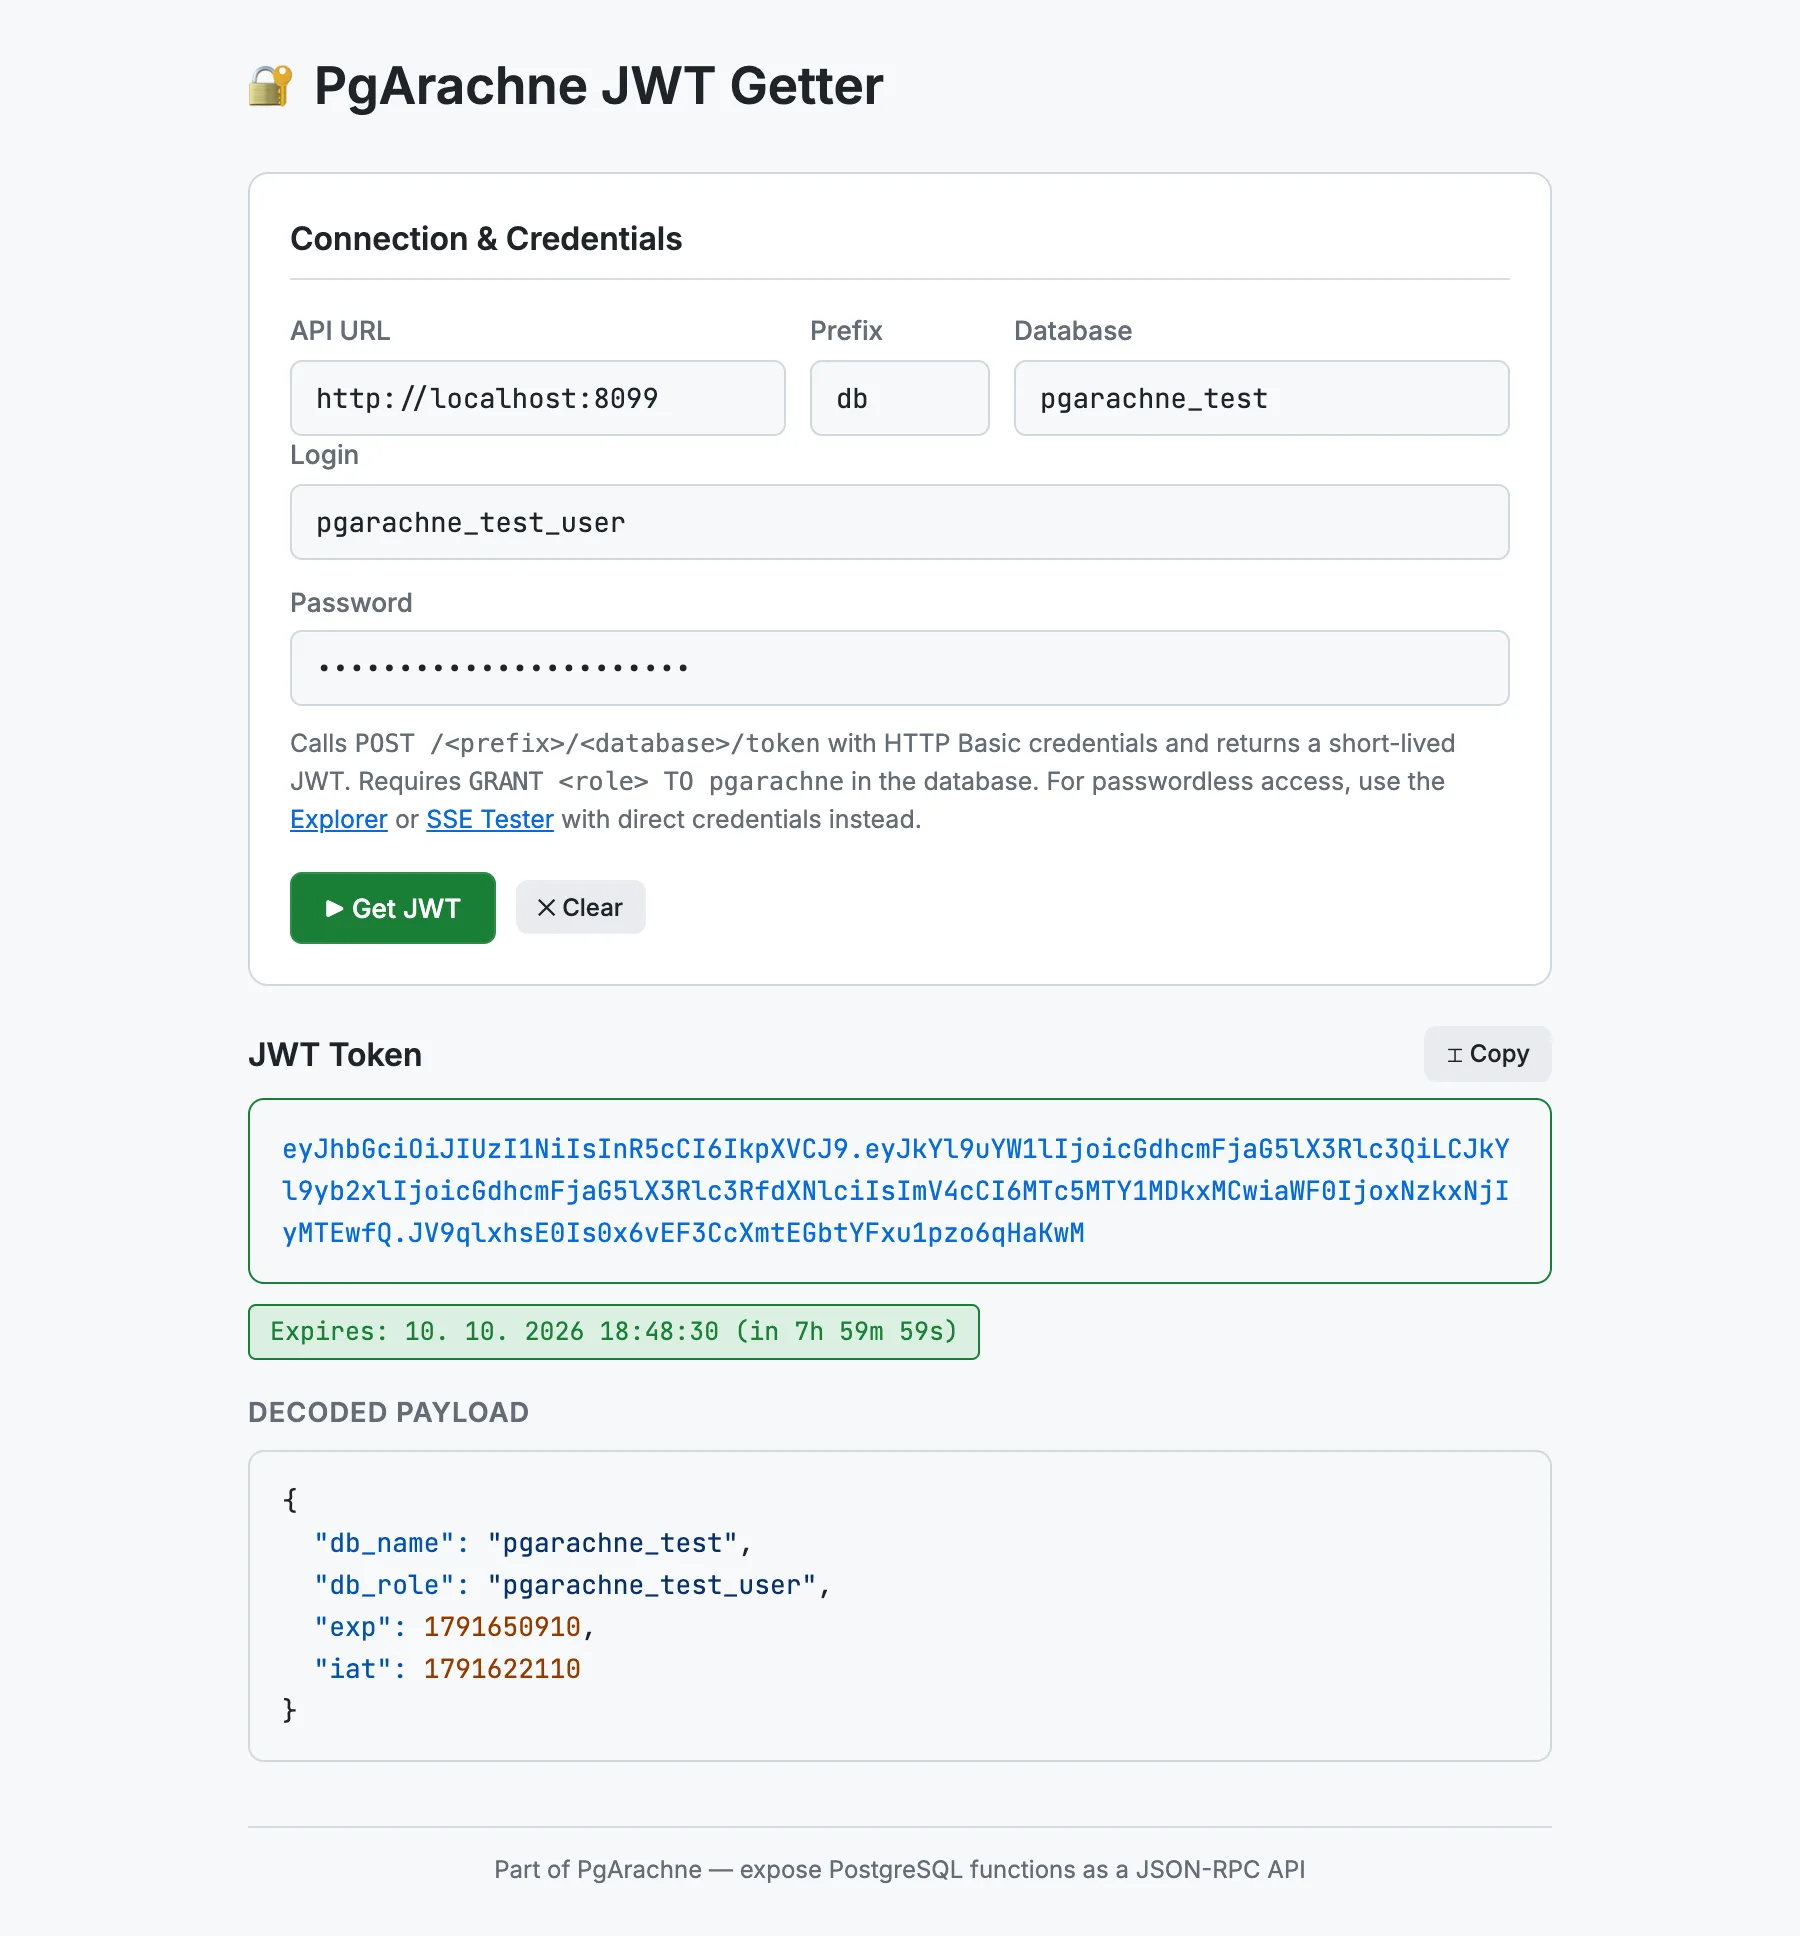
JWT Getter je minimalistický nástroj pro prohlížeč umístěný ve složce tools/jwt-getter. Vyměňuje PostgreSQL uživatelské jméno a heslo za krátkodobý JWT voláním POST /{prefix}/{database}/token s přihlašovacími údaji HTTP Basic — a zobrazuje dekódovaný payload i čas expirace.
Online verze: jwt-getter.pgarachne.com
Kdy jej použít
- Chcete token vložit do záložky Bearer Token v Exploreru nebo SSE Testeru.
- Testujete expiraci JWT nebo claimy
db_role/db_nameve své aplikaci. - Ověřujete, zda systémový uživatel
pgarachnemůže přepnout na danou roli (musí existovatGRANT <role> TO pgarachne).
Poznámka: JWT funguje jen tehdy, když může PgArachne přepnout na roli uživatele, což vyžaduje
GRANT <role> TO pgarachne v databázi (PgArachne používá SET LOCAL ROLE pro požadavky autentizované tokenem). Pokud chcete tento grant vynechat, použijte přímé přihlášení heslem (HTTP Basic Auth) v Exploreru nebo SSE Testeru.Funkce
- Vyplňte URL, prefix, databázi, uživatelské jméno a heslo — stiskněte Enter nebo tlačítko Get JWT.
- Vygenerovaný token se zobrazí a lze jej jedním kliknutím zkopírovat.
- Payload JWT je dekódován a zobrazen se zvýrazněním syntaxe JSON.
- Badge zobrazuje zbývající životnost tokenu (nebo ho označí jako expirovaný).
- Nastavení připojení a přihlašovací jméno se ukládají do
localStorage.
Zprovoznění
Nastavte STATIC_FILES_PATH na tools/jwt-getter a navštivte http://localhost:8080, nebo otevřete index.html přímo v prohlížeči.