JWT Getter
JWT Getter
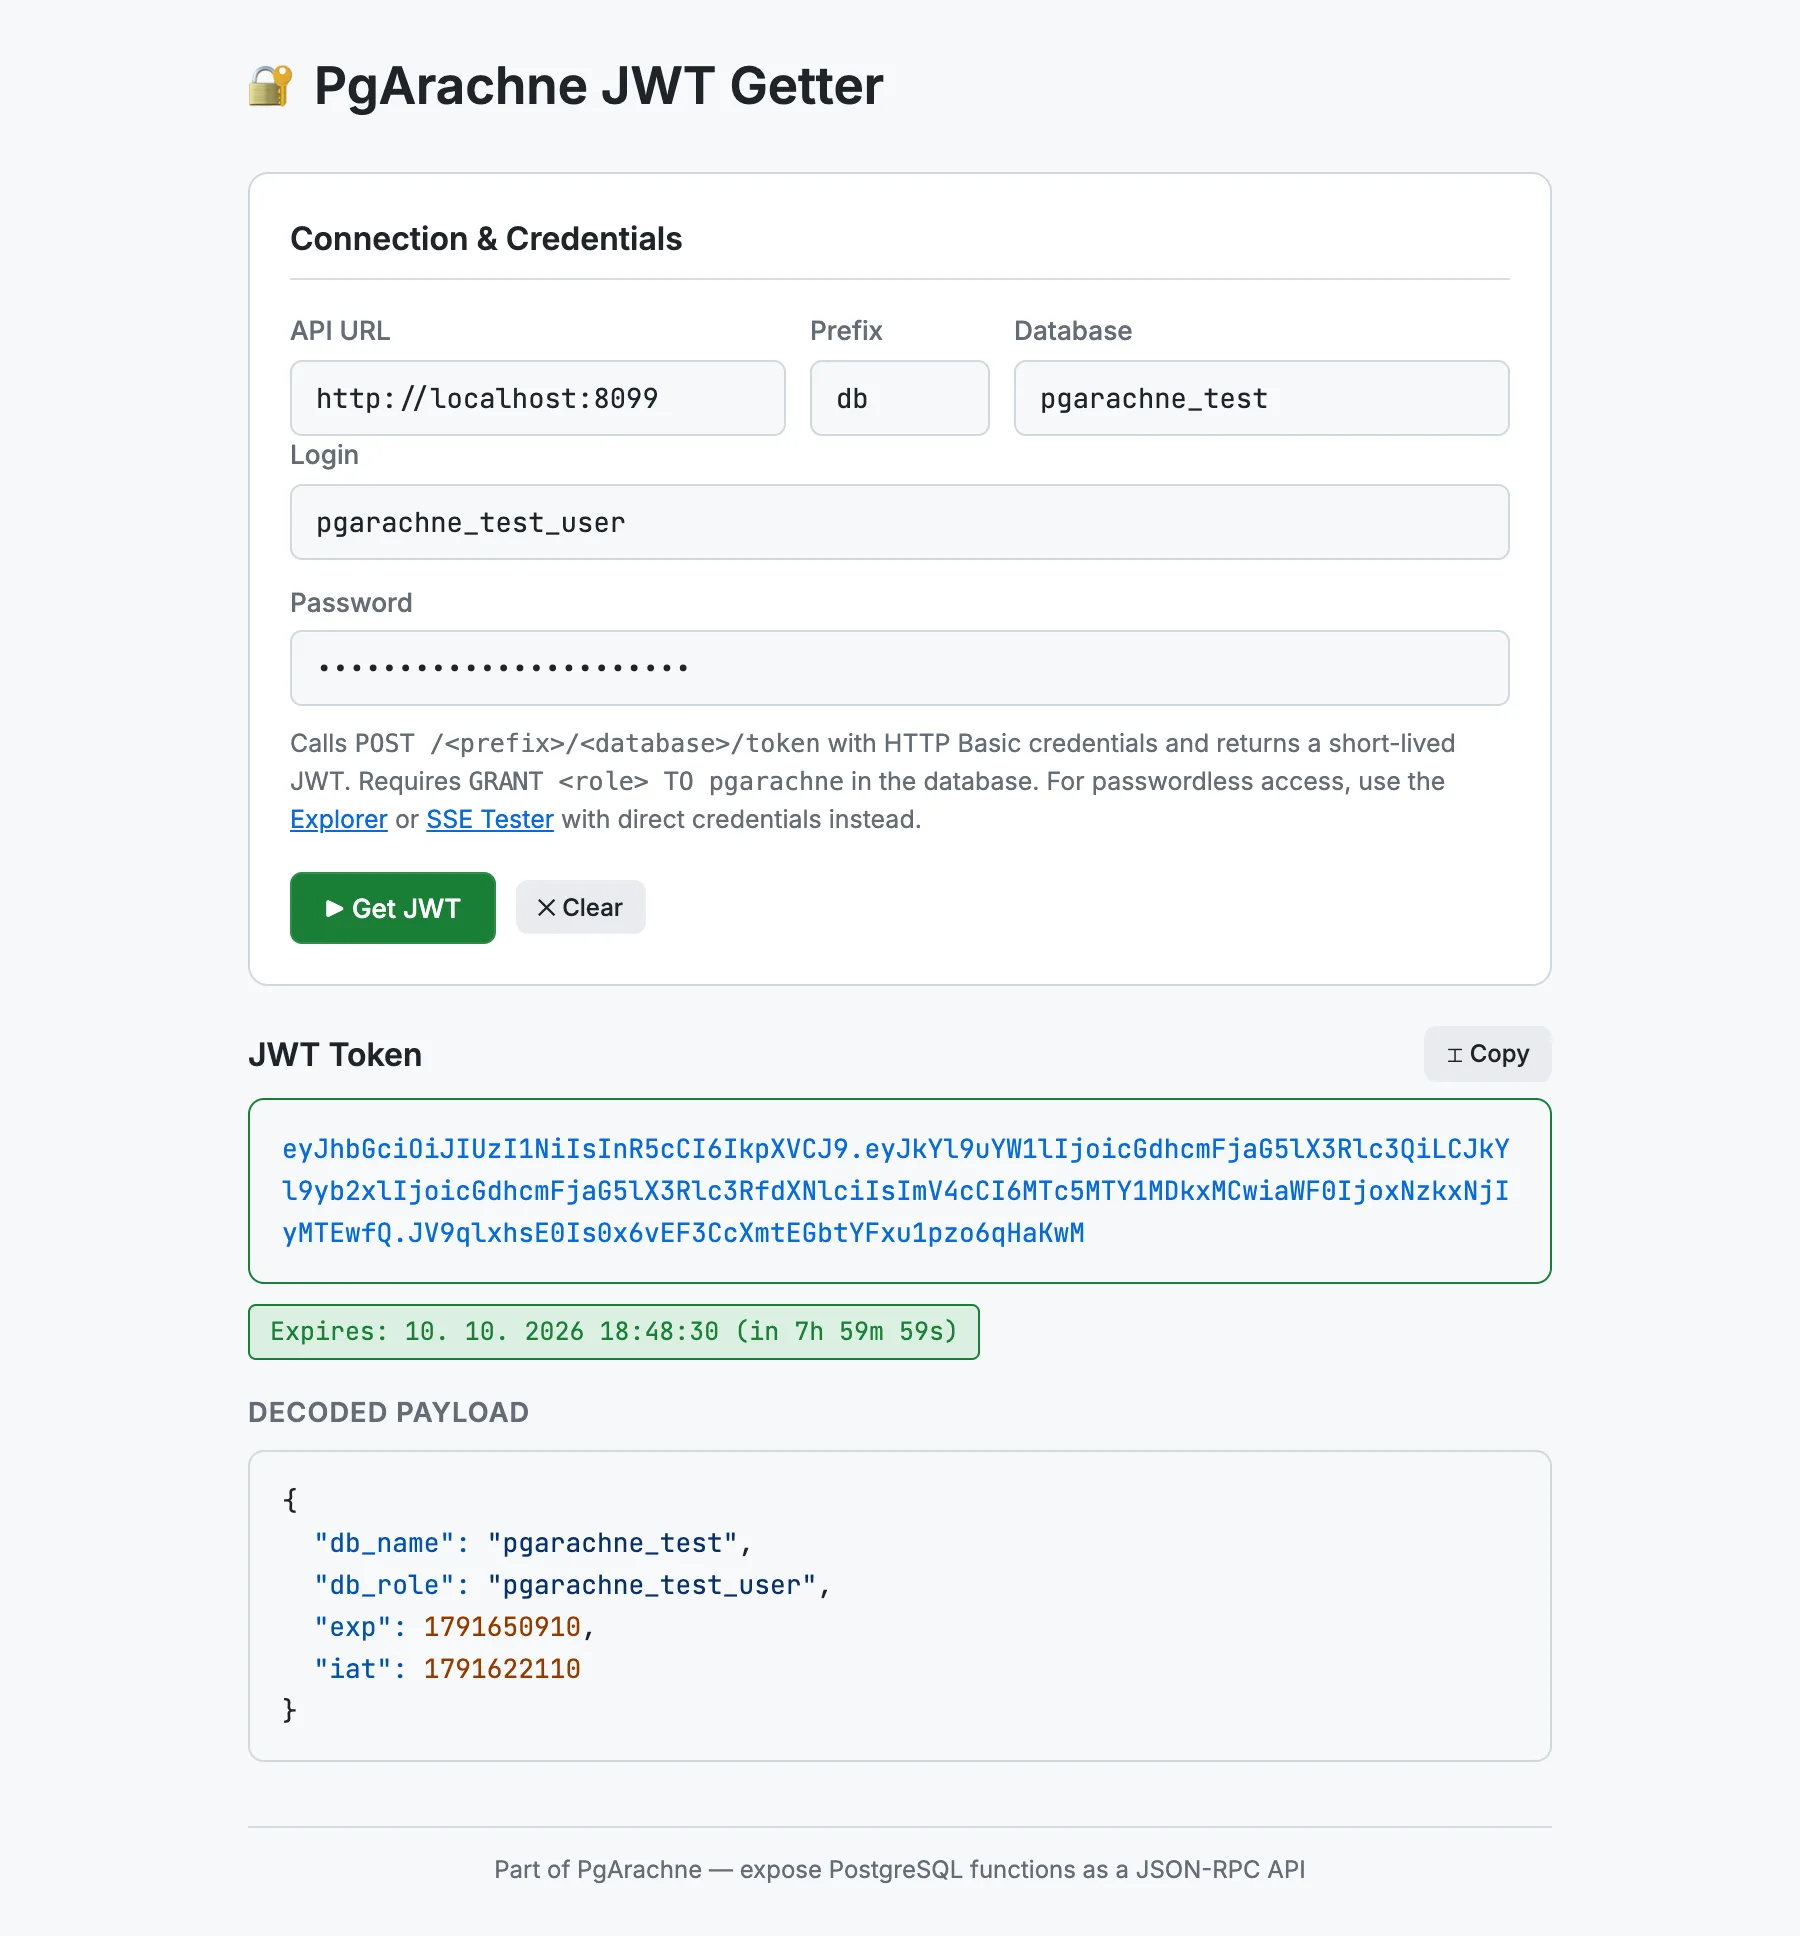
Το JWT Getter είναι ένα ελάχιστο εργαλείο browser σε ένα αρχείο, που βρίσκεται στο tools/jwt-getter. Ανταλλάζει ένα όνομα χρήστη και κωδικό πρόσβασης PostgreSQL για ένα βραχύβιο JWT καλώντας το POST /{prefix}/{database}/token με διαπιστευτήρια HTTP Basic — και σας δείχνει το αποκωδικοποιημένο payload και τον χρόνο λήξης.
Διαδικτυακή έκδοση: jwt-getter.pgarachne.com
Πότε να το χρησιμοποιήσετε
Χρησιμοποιήστε το JWT Getter όταν χρειάζεστε ένα token για έναν από τους ακόλουθους σκοπούς:
- Επικόλληση ενός token στο Explorer ή στο SSE Tester (καρτέλα Bearer Token).
- Δοκιμή της λήξης JWT ή των claims
db_role/db_nameστην εφαρμογή σας. - Ταχεία επιβεβαίωση ότι ο χρήστης συστήματος
pgarachneμπορεί να εναλλάξει σε συγκεκριμένο ρόλο (τοGRANT <role> TO pgarachneπρέπει να υπάρχει).
Σημείωση: Ένα JWT λειτουργεί μόνο αν το PgArachne μπορεί να αλλάξει στον ρόλο του χρήστη, κάτι που απαιτεί
GRANT <role> TO pgarachne στη βάση δεδομένων (το PgArachne χρησιμοποιεί SET LOCAL ROLE για αιτήματα πιστοποιημένα με token). Εάν θέλετε να παραλείψετε αυτό το grant, χρησιμοποιήστε άμεσα διαπιστευτήρια (HTTP Basic Auth) στο Explorer ή στο SSE Tester αντ’ αυτού.Λειτουργίες
- Εισάγετε το API URL, το prefix, τη βάση δεδομένων, το όνομα χρήστη και τον κωδικό πρόσβασης — πατήστε Enter ή κάντε κλικ στο Get JWT.
- Το ανεπεξέργαστο token εμφανίζεται και μπορεί να αντιγραφεί με ένα κλικ.
- Το payload του JWT αποκωδικοποιείται με Base64 και εμφανίζεται με επισήμανση σύνταξης JSON.
- Ένα badge λήξης εμφανίζει τον υπόλοιπο χρόνο ζωής (ή επισημαίνει το token ως ληγμένο).
- Οι ρυθμίσεις σύνδεσης και η σύνδεση αποθηκεύονται στο
localStorage.
Πώς να το ενεργοποιήσετε
Ρυθμίστε το STATIC_FILES_PATH σε tools/jwt-getter και επισκεφθείτε το http://localhost:8080, ή ανοίξτε απευθείας το index.html σε έναν browser.