JWT Getter
JWT Getter
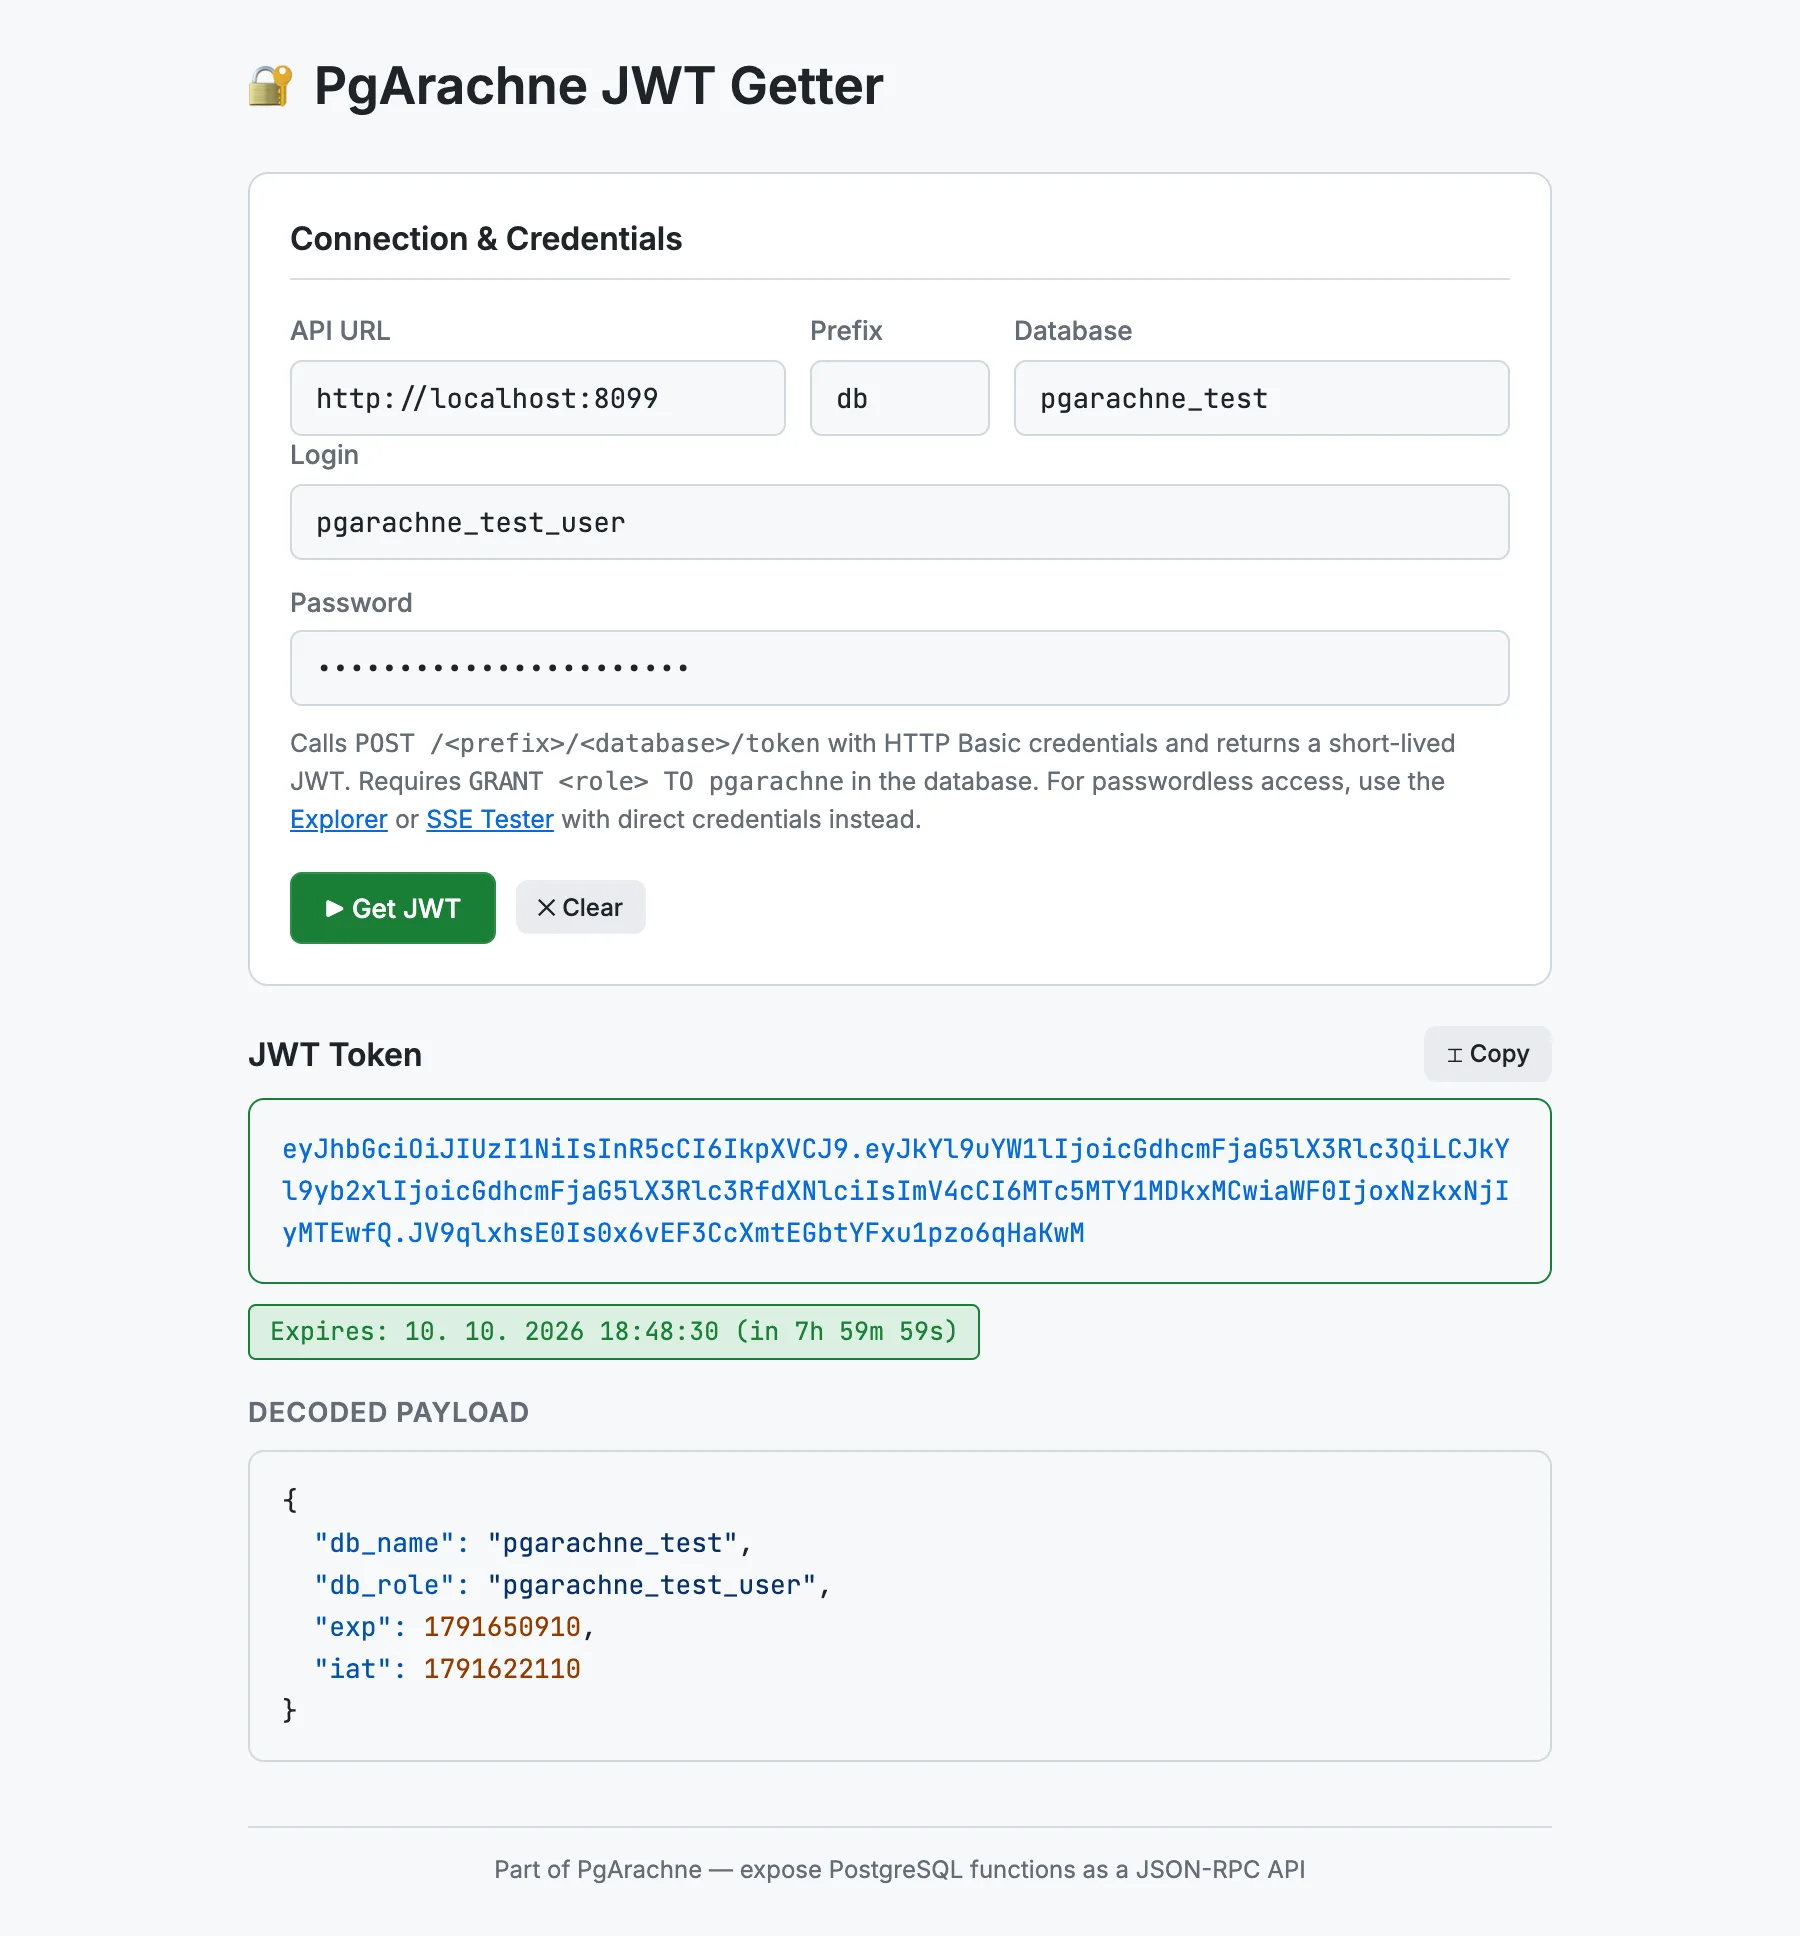
Der JWT Getter ist ein minimalistisches Browser-Werkzeug im Verzeichnis tools/jwt-getter. Er tauscht PostgreSQL-Benutzername und Passwort gegen ein kurzlebiges JWT durch Aufruf von POST /{prefix}/{database}/token mit HTTP-Basic-Zugangsdaten — und zeigt den dekodierten Payload sowie die Ablaufzeit an.
Online-Version: jwt-getter.pgarachne.com
Wann verwenden
Verwenden Sie den JWT Getter, wenn Sie ein Token für einen dieser Zwecke benötigen:
- Ein Token in den Tab Bearer Token im Explorer oder SSE Tester einfügen.
- JWT-Ablauf oder
db_role/db_name-Claims in der eigenen Anwendung testen. - Überprüfen, ob der Systembenutzer
pgarachneauf eine bestimmte Rolle wechseln kann (GRANT <Rolle> TO pgarachnemuss vorhanden sein).
Hinweis: Ein JWT funktioniert nur, wenn PgArachne zur Rolle des Benutzers wechseln darf. Das erfordert
GRANT <Rolle> TO pgarachne in der Datenbank (PgArachne verwendet SET LOCAL ROLE für Token-authentifizierte Anfragen). Um dieses Grant zu vermeiden, verwenden Sie stattdessen direkte Anmeldedaten (HTTP Basic Auth) im Explorer oder SSE Tester.Funktionen
- URL, Präfix, Datenbank, Benutzername und Passwort eingeben — Enter drücken oder Get JWT klicken.
- Das generierte Token wird angezeigt und kann per Klick kopiert werden.
- Der JWT-Payload wird Base64-dekodiert und mit JSON-Syntaxhervorhebung dargestellt.
- Ein Badge zeigt die verbleibende Laufzeit an (oder markiert das Token als abgelaufen).
- Verbindungseinstellungen und Anmeldename werden in
localStoragegespeichert.
Aktivierung
Setzen Sie STATIC_FILES_PATH auf tools/jwt-getter und besuchen Sie http://localhost:8080, oder öffnen Sie index.html direkt im Browser.