JWT Getter
JWT Getter
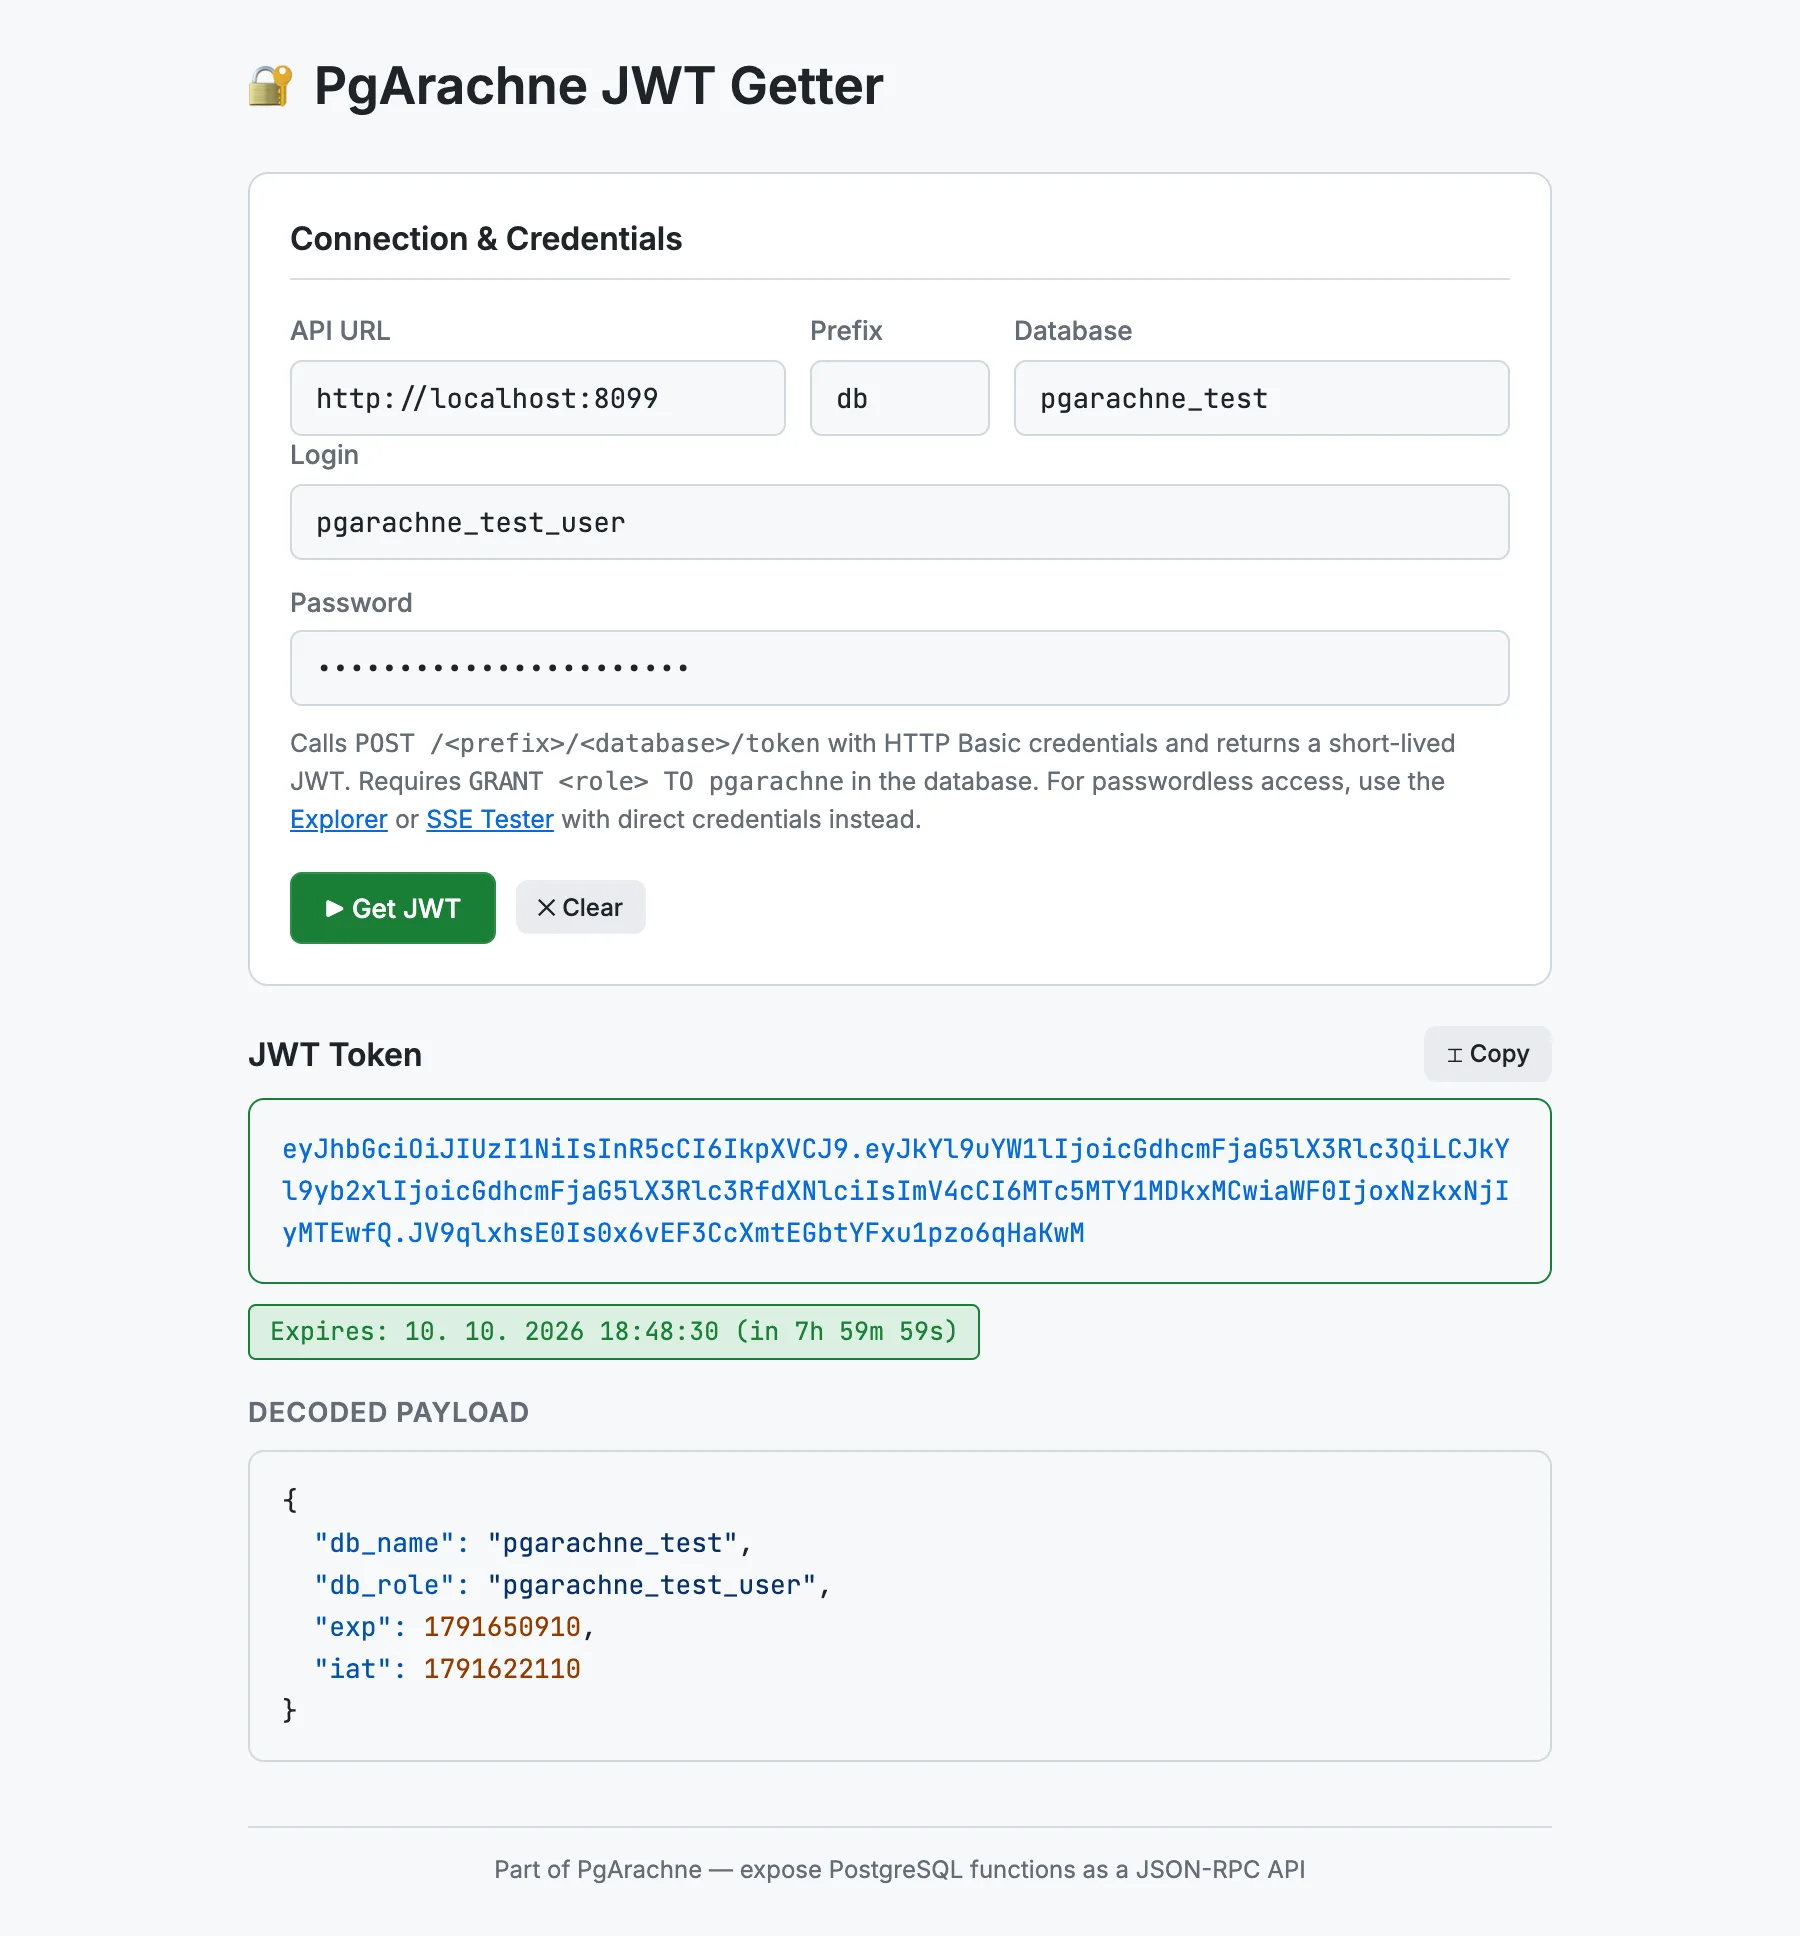
JWT Getter — це мінімалістичний однофайловий браузерний інструмент, розташований у tools/jwt-getter. Він обмінює ім’я користувача та пароль PostgreSQL на короткостроковий JWT, викликаючи POST /{prefix}/{database}/token з обліковими даними HTTP Basic — і показує вам декодований payload і час завершення дії.
Онлайн-версія: jwt-getter.pgarachne.com
Коли використовувати
Використовуйте JWT Getter, коли вам потрібен токен для однієї з таких цілей:
- Вставлення токена в Explorer або SSE Tester (вкладка Bearer Token).
- Перевірка терміну дії JWT або claim-ів
db_role/db_nameу вашому застосунку. - Швидка перевірка того, що системний користувач
pgarachneможе перемкнутися на певну роль (GRANT <role> TO pgarachneмає бути налаштований).
Примітка: JWT працює лише тоді, коли PgArachne може перемкнутися на роль користувача, що вимагає
GRANT <role> TO pgarachne у базі даних (PgArachne використовує SET LOCAL ROLE для запитів, автентифікованих токеном). Якщо ви хочете уникнути цього grant-а, використовуйте прямі облікові дані (HTTP Basic Auth) у Explorer або SSE Tester.Можливості
- Введіть URL API, префікс, базу даних, ім’я користувача та пароль — натисніть Enter або клацніть Get JWT.
- Відображається необроблений токен, який можна скопіювати одним клацанням.
- Payload JWT декодується з Base64 і відображається з підсвічуванням синтаксису JSON.
- Значок терміну дії показує залишковий час життя (або позначає токен як застарілий).
- Налаштування з’єднання та вхід зберігаються в
localStorage.
Як увімкнути
Встановіть STATIC_FILES_PATH на tools/jwt-getter і відвідайте http://localhost:8080, або відкрийте index.html безпосередньо в браузері.