JWT Getter
JWT Getter
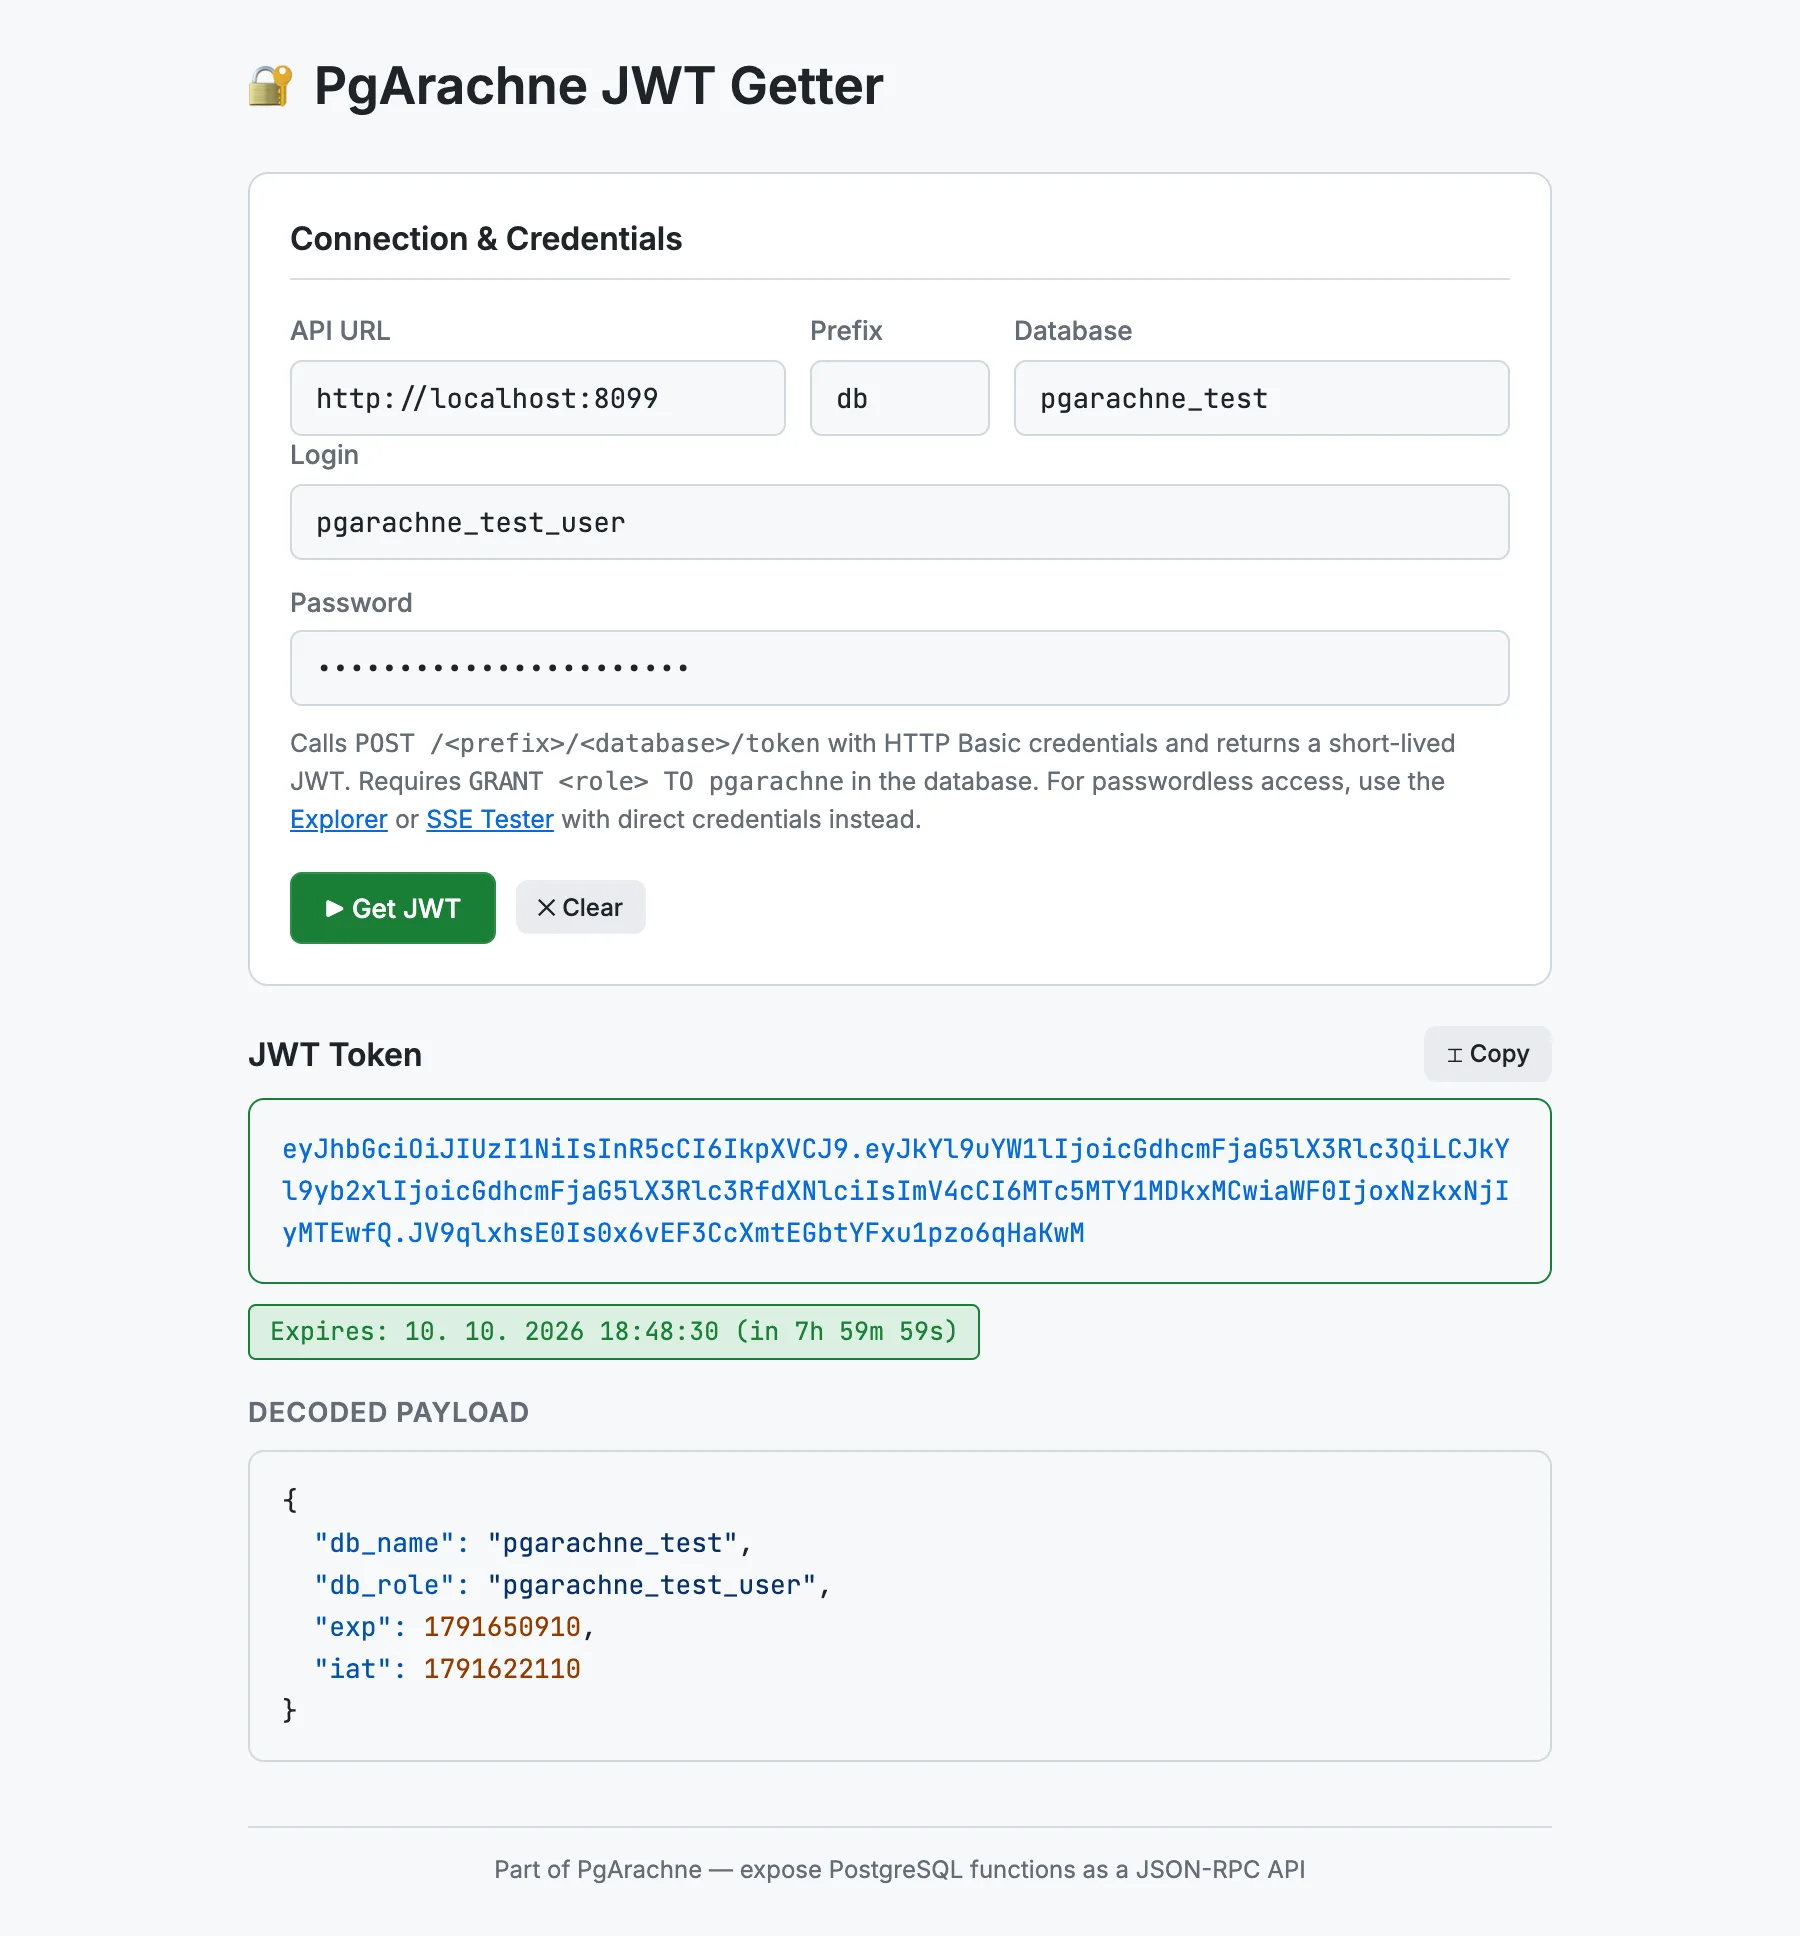
Il JWT Getter è uno strumento minimalista per browser situato in tools/jwt-getter. Scambia nome utente e password PostgreSQL con un JWT di breve durata chiamando POST /{prefix}/{database}/token con credenziali HTTP Basic — e mostra il payload decodificato e la scadenza.
Versione online: jwt-getter.pgarachne.com
Quando usarlo
Usa il JWT Getter quando hai bisogno di un token per uno di questi scopi:
- Per incollare un token nella scheda Bearer Token dell’Explorer o dell’SSE Tester.
- Per testare la scadenza di un JWT o i claim
db_role/db_namenella propria applicazione. - Per verificare che l’utente di sistema
pgarachnepossa cambiare a un determinato ruolo (GRANT <ruolo> TO pgarachnedeve essere presente).
Nota: un JWT funziona solo se PgArachne può passare al ruolo dell’utente, il che richiede
GRANT <ruolo> TO pgarachne nel database (PgArachne usa SET LOCAL ROLE per le richieste autenticate con token). Se preferisci evitare quel grant, usa le credenziali dirette (HTTP Basic Auth) nell’Explorer o nell’SSE Tester.Funzionalità
- Inserisci URL, prefisso, database, nome utente e password — premi Invio o clicca su Get JWT.
- Il token generato viene visualizzato e può essere copiato con un clic.
- Il payload del JWT viene decodificato in Base64 e visualizzato con evidenziazione della sintassi JSON.
- Un badge mostra la durata rimanente (o segna il token come scaduto).
- Le impostazioni di connessione e il nome utente vengono salvati in
localStorage.
Come abilitarlo
Imposta STATIC_FILES_PATH su tools/jwt-getter e visita http://localhost:8080, oppure apri index.html direttamente nel browser.