JWT Getter
JWT Getter
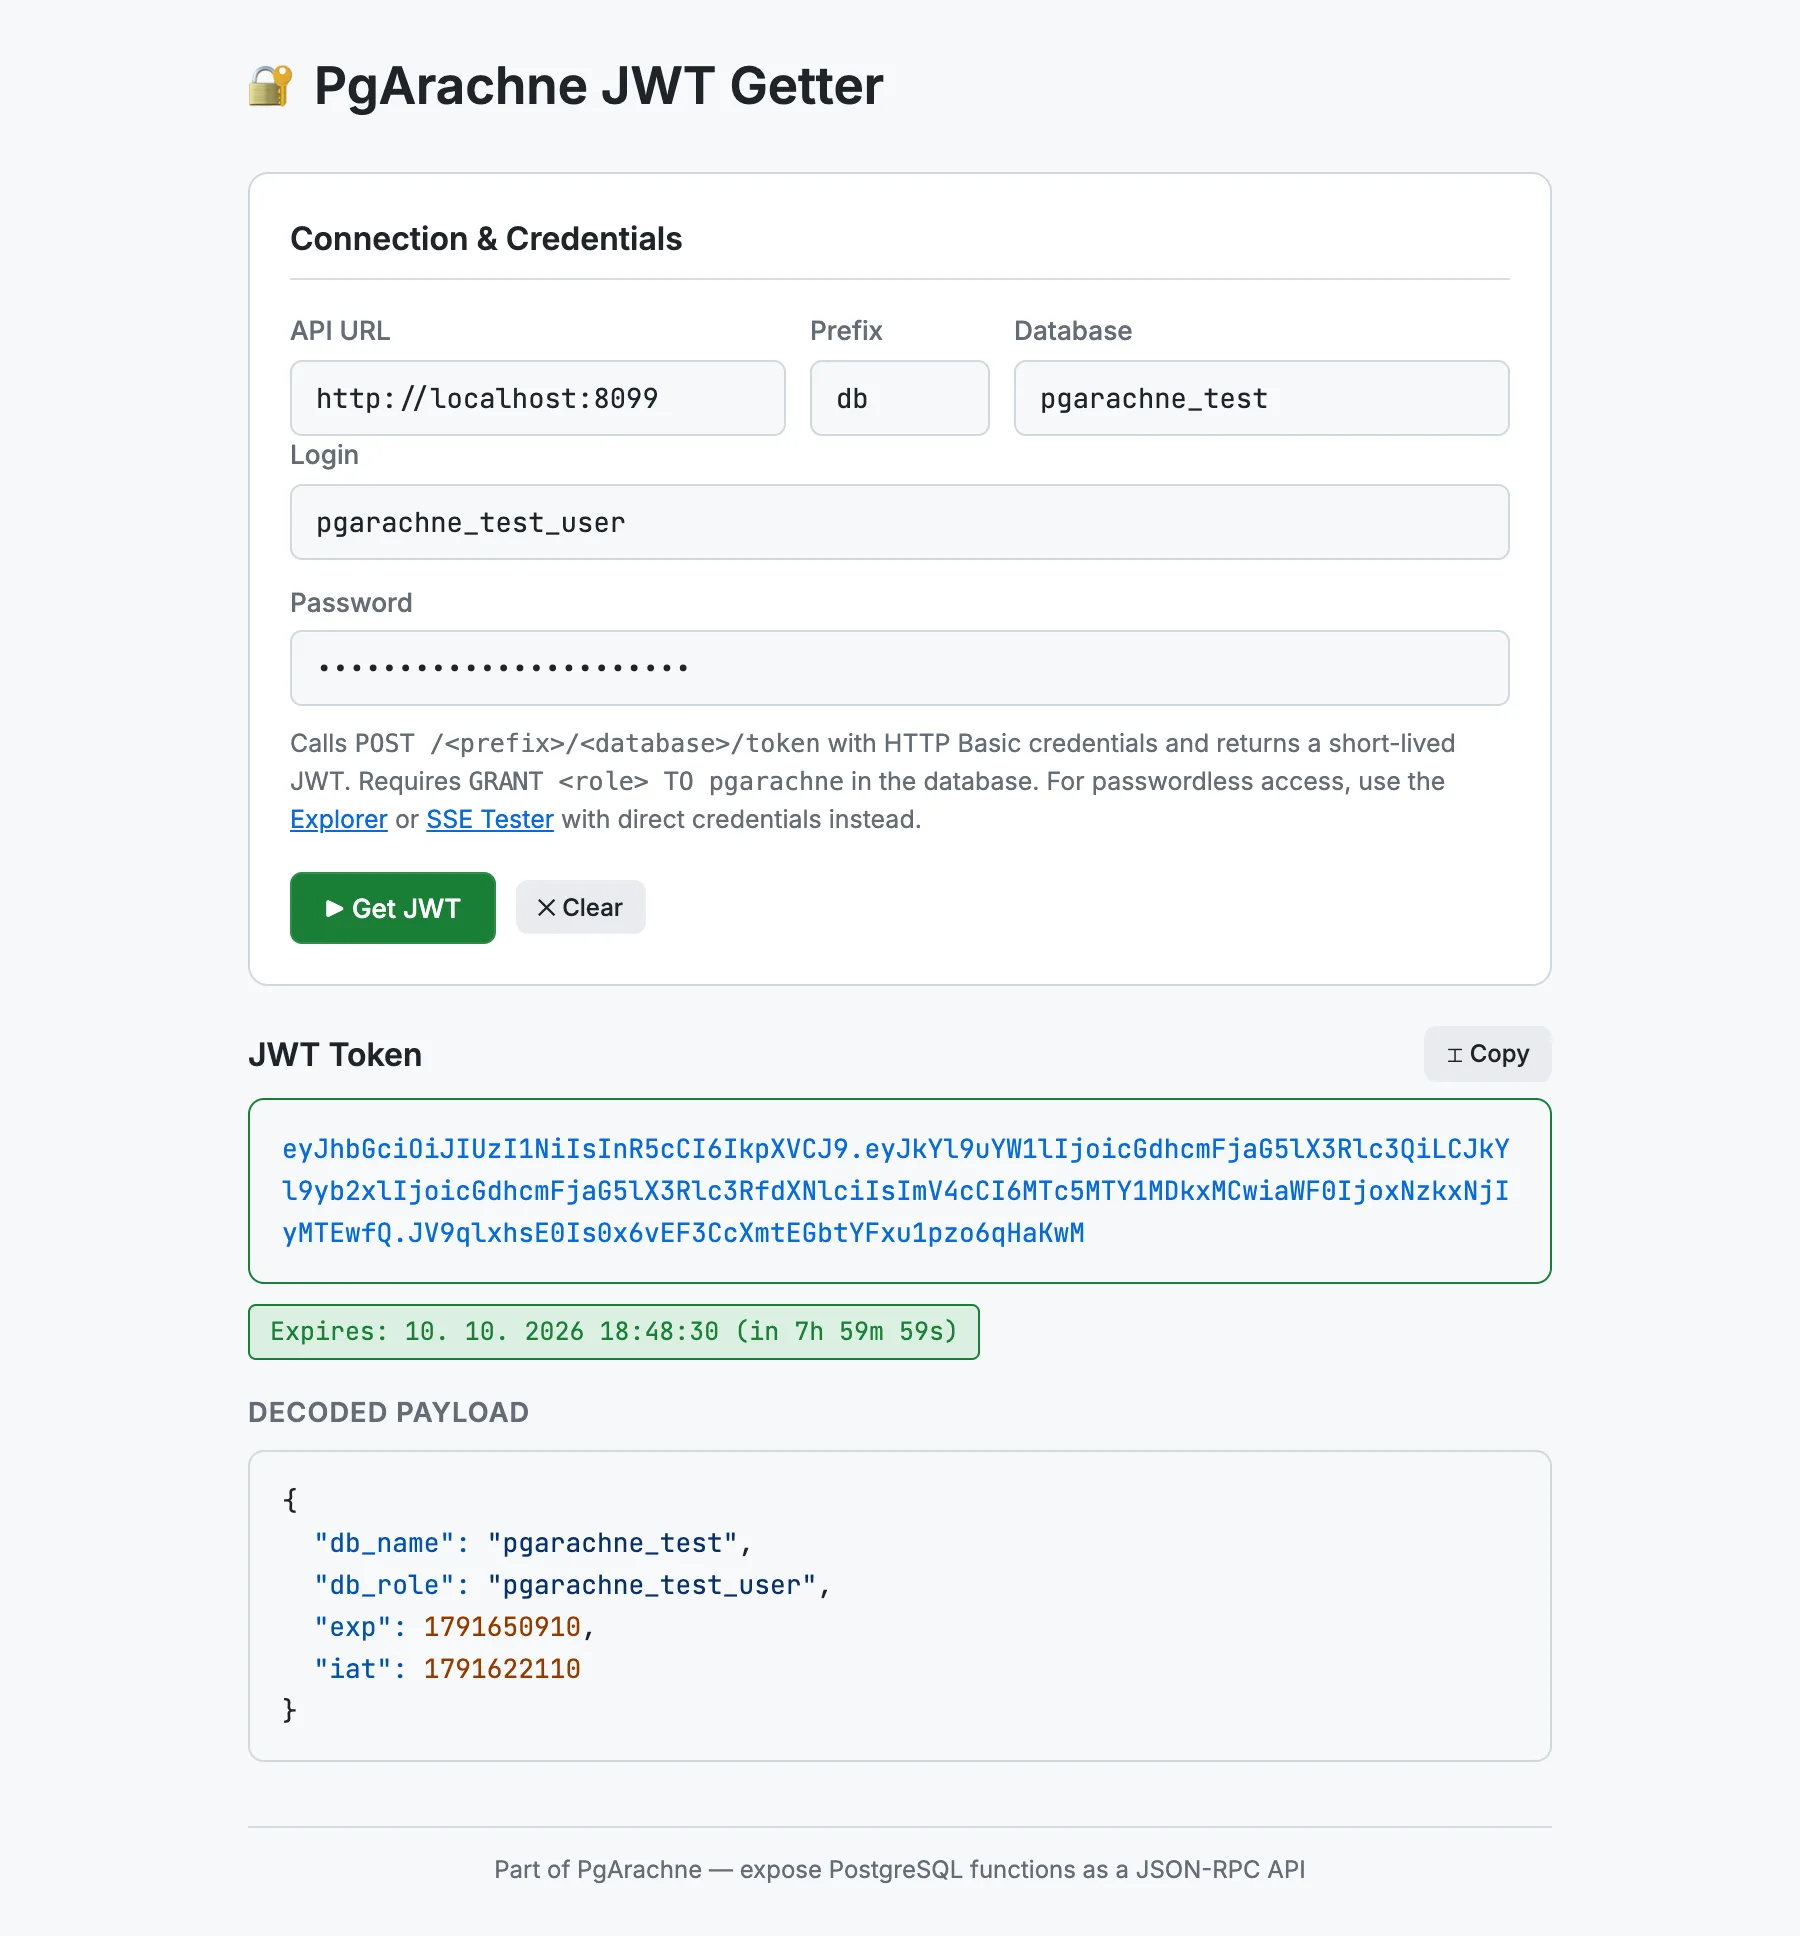
O JWT Getter é uma ferramenta minimalista para navegador localizada em tools/jwt-getter. Troca um nome de usuário e senha do PostgreSQL por um JWT de curta duração chamando POST /{prefix}/{database}/token com credenciais HTTP Basic — e exibe o payload decodificado e o tempo de expiração.
Versão online: jwt-getter.pgarachne.com
Quando usar
Use o JWT Getter quando precisar de um token para um destes fins:
- Para colar um token na aba Bearer Token do Explorer ou do SSE Tester.
- Para testar a expiração de um JWT ou os claims
db_role/db_namena sua aplicação. - Para verificar que o usuário do sistema
pgarachneconsegue trocar para um determinado papel (GRANT <papel> TO pgarachnedeve existir).
Nota: um JWT só funciona se o PgArachne puder trocar para o papel do usuário, o que requer
GRANT <papel> TO pgarachne no banco de dados (o PgArachne usa SET LOCAL ROLE nas requisições autenticadas por token). Se preferir evitar esse grant, use credenciais diretas (HTTP Basic Auth) no Explorer ou no SSE Tester.Funcionalidades
- Preencha URL, prefixo, banco de dados, nome de usuário e senha — pressione Enter ou clique em Get JWT.
- O token gerado é exibido e pode ser copiado com um clique.
- O payload do JWT é decodificado em Base64 e exibido com realce de sintaxe JSON.
- Um badge mostra o tempo de vida restante (ou marca o token como expirado).
- As configurações de conexão e o nome de usuário são salvos no
localStorage.
Como habilitar
Defina STATIC_FILES_PATH como tools/jwt-getter e visite http://localhost:8080, ou abra index.html diretamente no navegador.