JWT Getter
JWT Getter
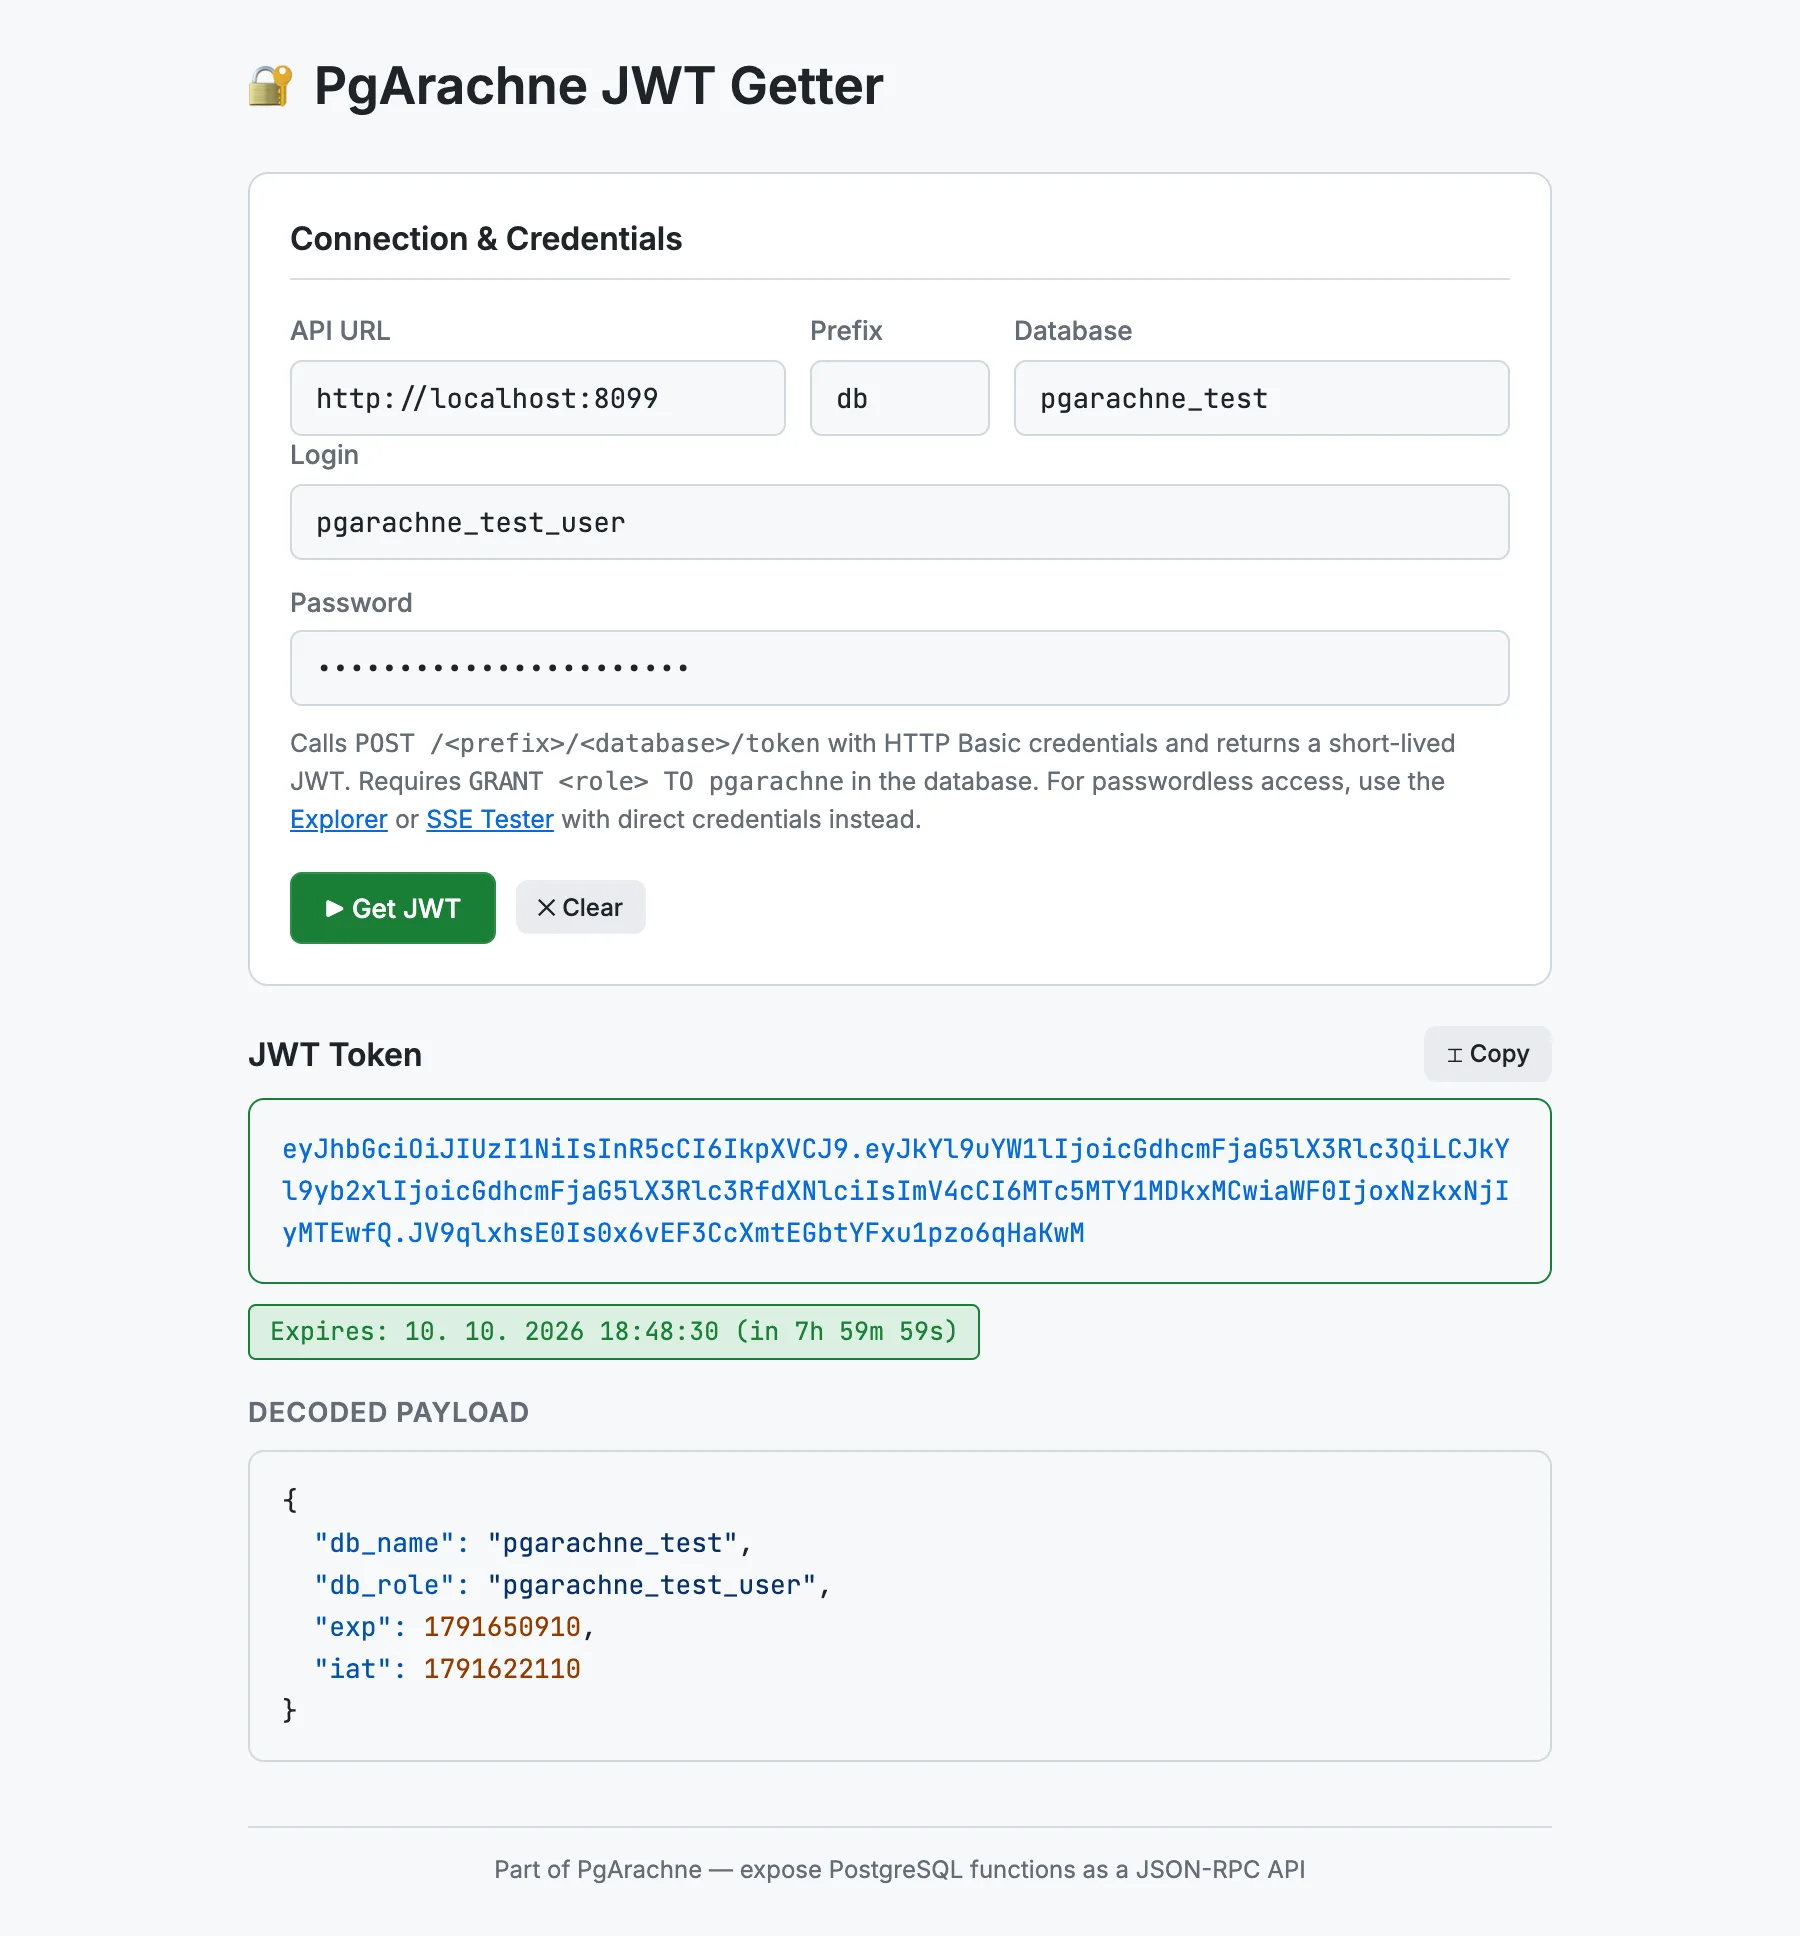
El JWT Getter es una herramienta minimalista para el navegador ubicada en tools/jwt-getter. Intercambia un nombre de usuario y contraseña de PostgreSQL por un JWT de corta duración llamando a POST /{prefix}/{database}/token con credenciales HTTP Basic, y muestra el payload decodificado y el tiempo de expiración.
Versión en línea: jwt-getter.pgarachne.com
Cuándo usarlo
Use el JWT Getter cuando necesite un token para alguno de estos fines:
- Para pegar un token en la pestaña Bearer Token del Explorer o del SSE Tester.
- Para probar la expiración de un JWT o los claims
db_role/db_nameen su aplicación. - Para verificar que el usuario del sistema
pgarachnepuede cambiar a un rol concreto (GRANT <rol> TO pgarachnedebe existir).
Nota: un JWT solo funciona si PgArachne puede cambiar al rol del usuario, lo que requiere
GRANT <rol> TO pgarachne en la base de datos (PgArachne usa SET LOCAL ROLE en las peticiones autenticadas con token). Si desea evitar ese grant, use credenciales directas (HTTP Basic Auth) en el Explorer o el SSE Tester en su lugar.Funciones
- Rellene URL, prefijo, base de datos, usuario y contraseña — pulse Enter o haga clic en Get JWT.
- El token generado se muestra y puede copiarse con un clic.
- El payload del JWT se decodifica en Base64 y se muestra con resaltado de sintaxis JSON.
- Un indicador muestra el tiempo de vida restante (o marca el token como expirado).
- La configuración de conexión y el nombre de usuario se guardan en
localStorage.
Cómo habilitarlo
Establezca STATIC_FILES_PATH en tools/jwt-getter y visite http://localhost:8080, o abra index.html directamente en el navegador.