JWT Getter
JWT Getter
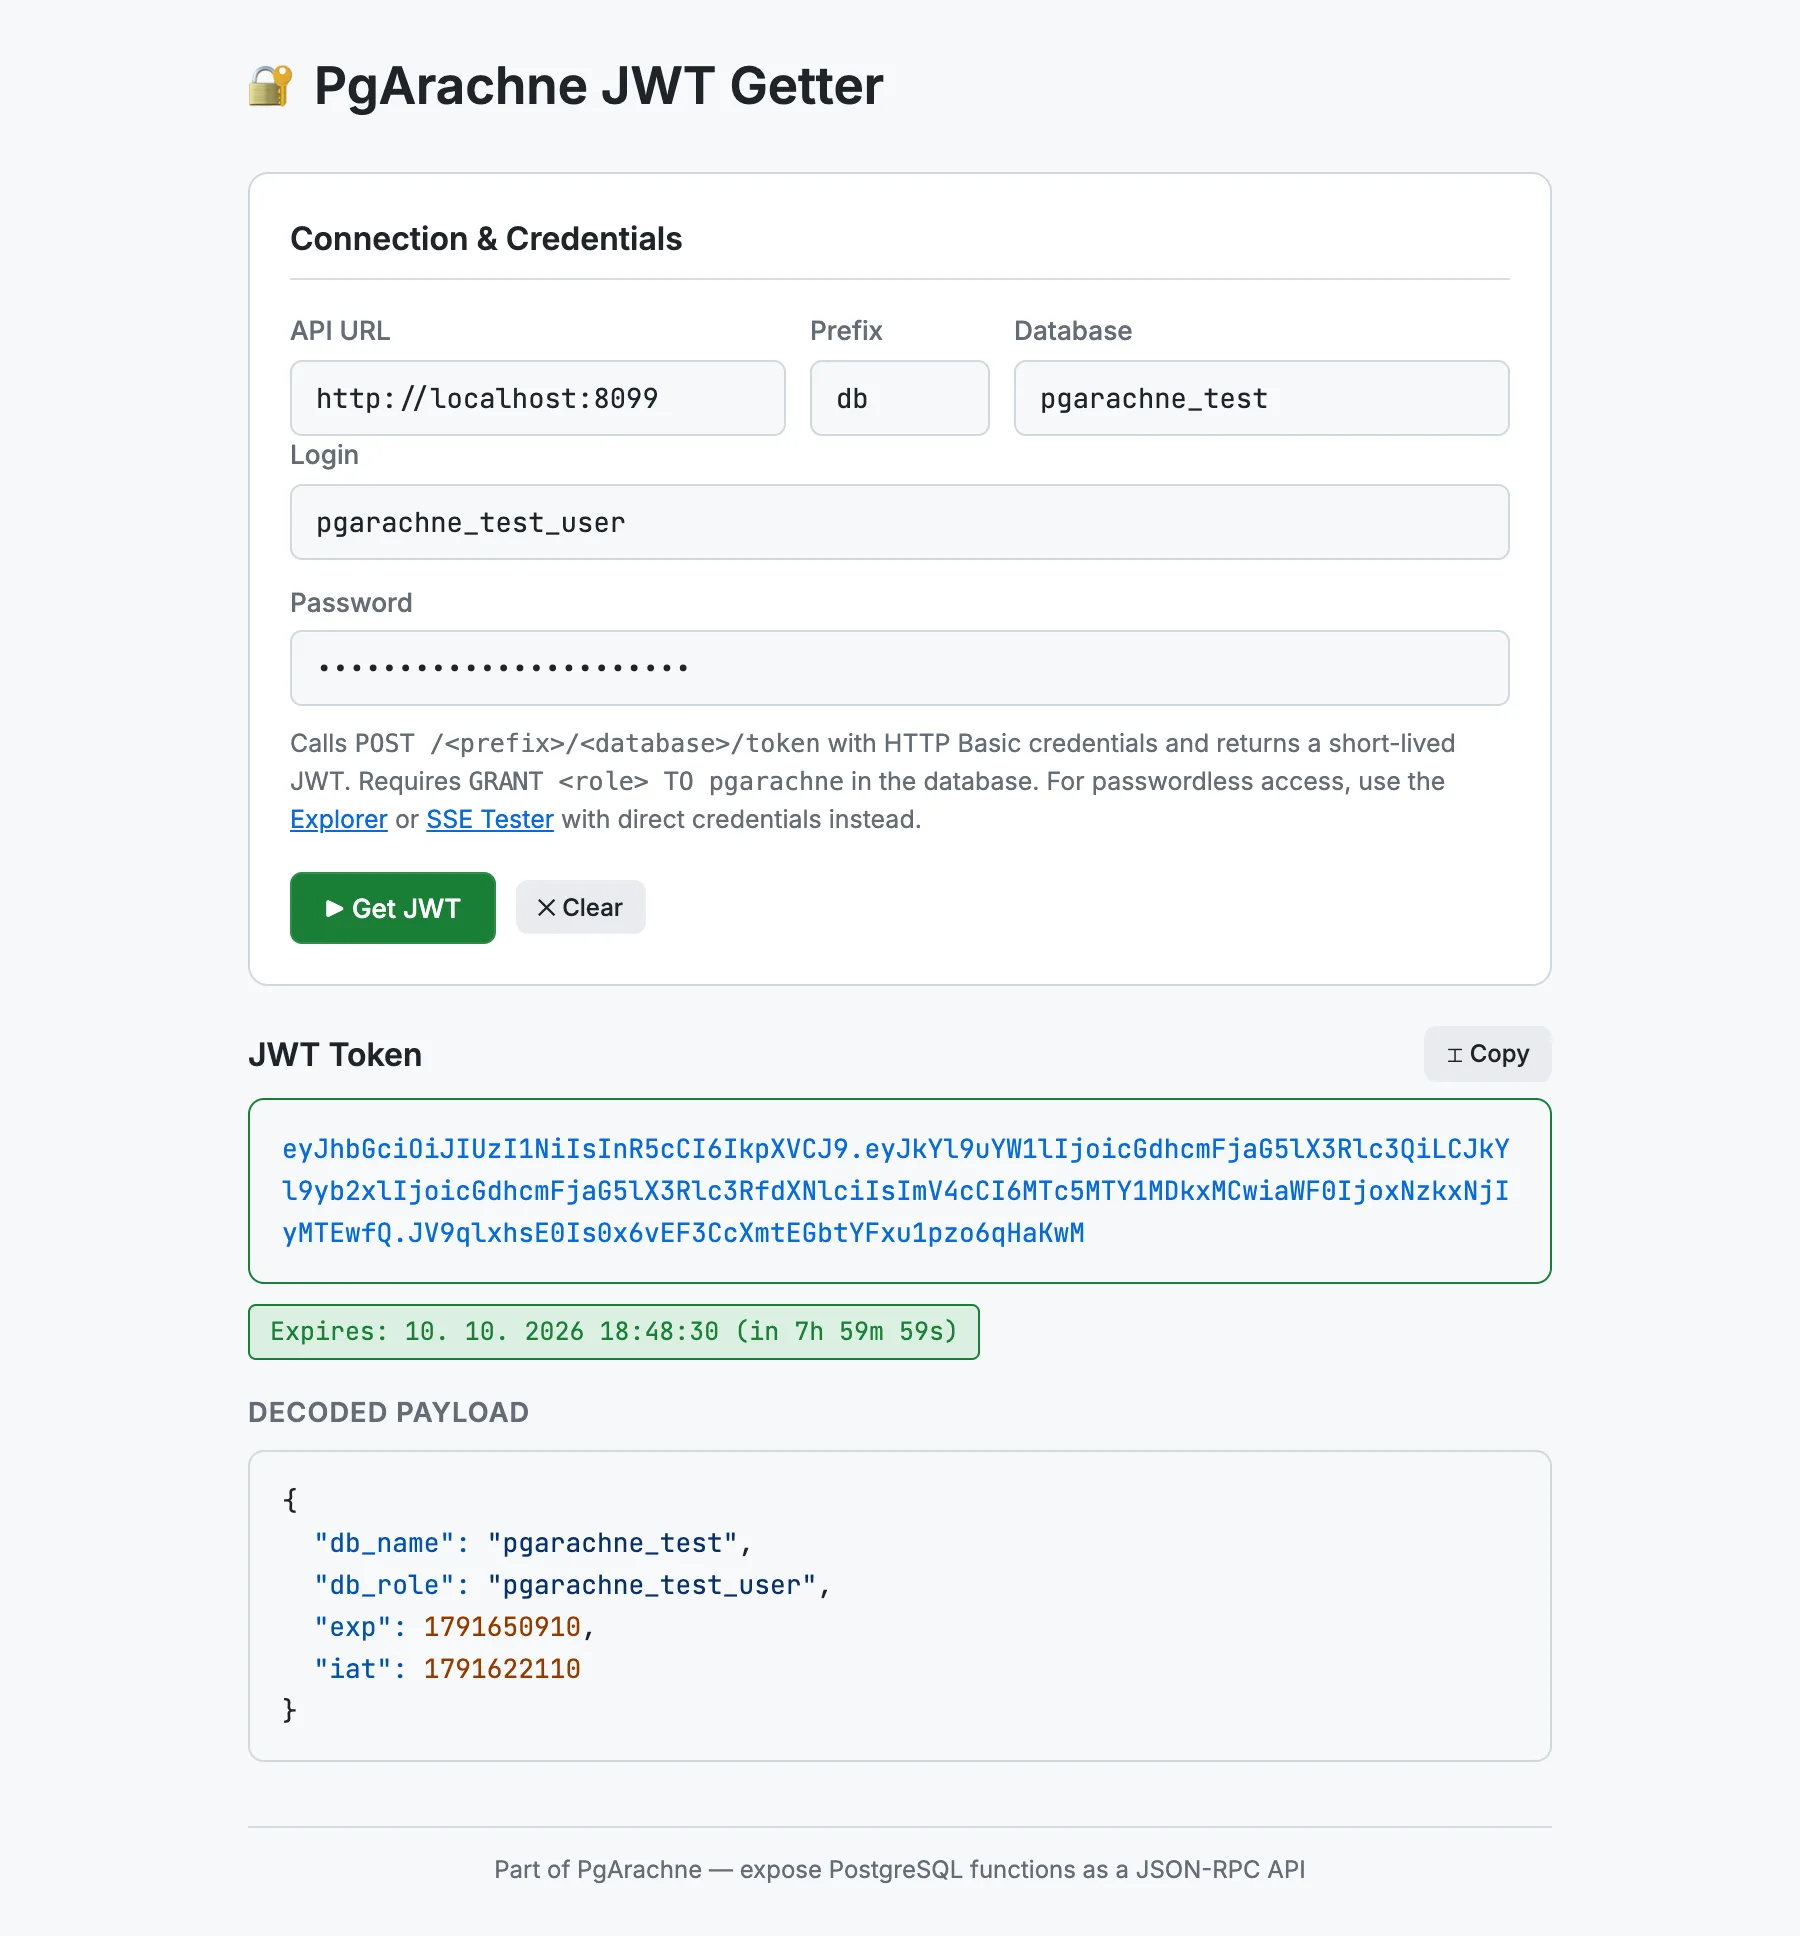
JWT Getter to minimalistyczne narzędzie przeglądarkowe w postaci jednego pliku, znajdujące się w tools/jwt-getter. Wymienia nazwę użytkownika i hasło PostgreSQL na krótkotrwały JWT, wywołując POST /{prefix}/{database}/token z danymi HTTP Basic — i pokazuje zdekodowany payload oraz czas wygaśnięcia.
Wersja online: jwt-getter.pgarachne.com
Kiedy go używać
Skorzystaj z JWT Getter, gdy potrzebujesz tokenu do jednego z tych celów:
- Wklejenia tokenu do Explorera lub SSE Testera (zakładka Bearer Token).
- Testowania wygaśnięcia JWT lub claimów
db_role/db_namew swojej aplikacji. - Szybkiego sprawdzenia, czy systemowy użytkownik
pgarachnemoże przełączyć się na daną rolę (musi być ustawionyGRANT <role> TO pgarachne).
Uwaga: JWT działa tylko wtedy, gdy PgArachne może przełączyć się na rolę użytkownika, co wymaga
GRANT <role> TO pgarachne w bazie danych (PgArachne używa SET LOCAL ROLE dla żądań uwierzytelnionych tokenem). Jeśli chcesz obejść ten grant, użyj bezpośrednich danych logowania (HTTP Basic Auth) w Explorerze lub SSE Testerze.Funkcje
- Wprowadź URL API, prefiks, bazę danych, nazwę użytkownika i hasło — naciśnij Enter lub kliknij Get JWT.
- Surowy token jest wyświetlany i można go skopiować jednym kliknięciem.
- Payload JWT jest dekodowany z Base64 i wyświetlany z podświetlaniem składni JSON.
- Odznaka wygaśnięcia pokazuje pozostały czas życia tokenu (lub oznacza token jako wygasły).
- Ustawienia połączenia i dane logowania są zapisywane w
localStorage.
Jak go włączyć
Ustaw STATIC_FILES_PATH na tools/jwt-getter i odwiedź http://localhost:8080, albo otwórz index.html bezpośrednio w przeglądarce.