JWT Signer
JWT Signer
JWT Signer est un outil de navigateur en un seul fichier, situé dans tools/jwt-signer. Contrairement au JWT Getter, il ne contacte jamais PgArachne ni la base de données : vous saisissez JWT_SECRET à la main et le jeton est signé (HS256) directement dans votre navigateur.
Version en ligne : jwt-signer.pgarachne.com
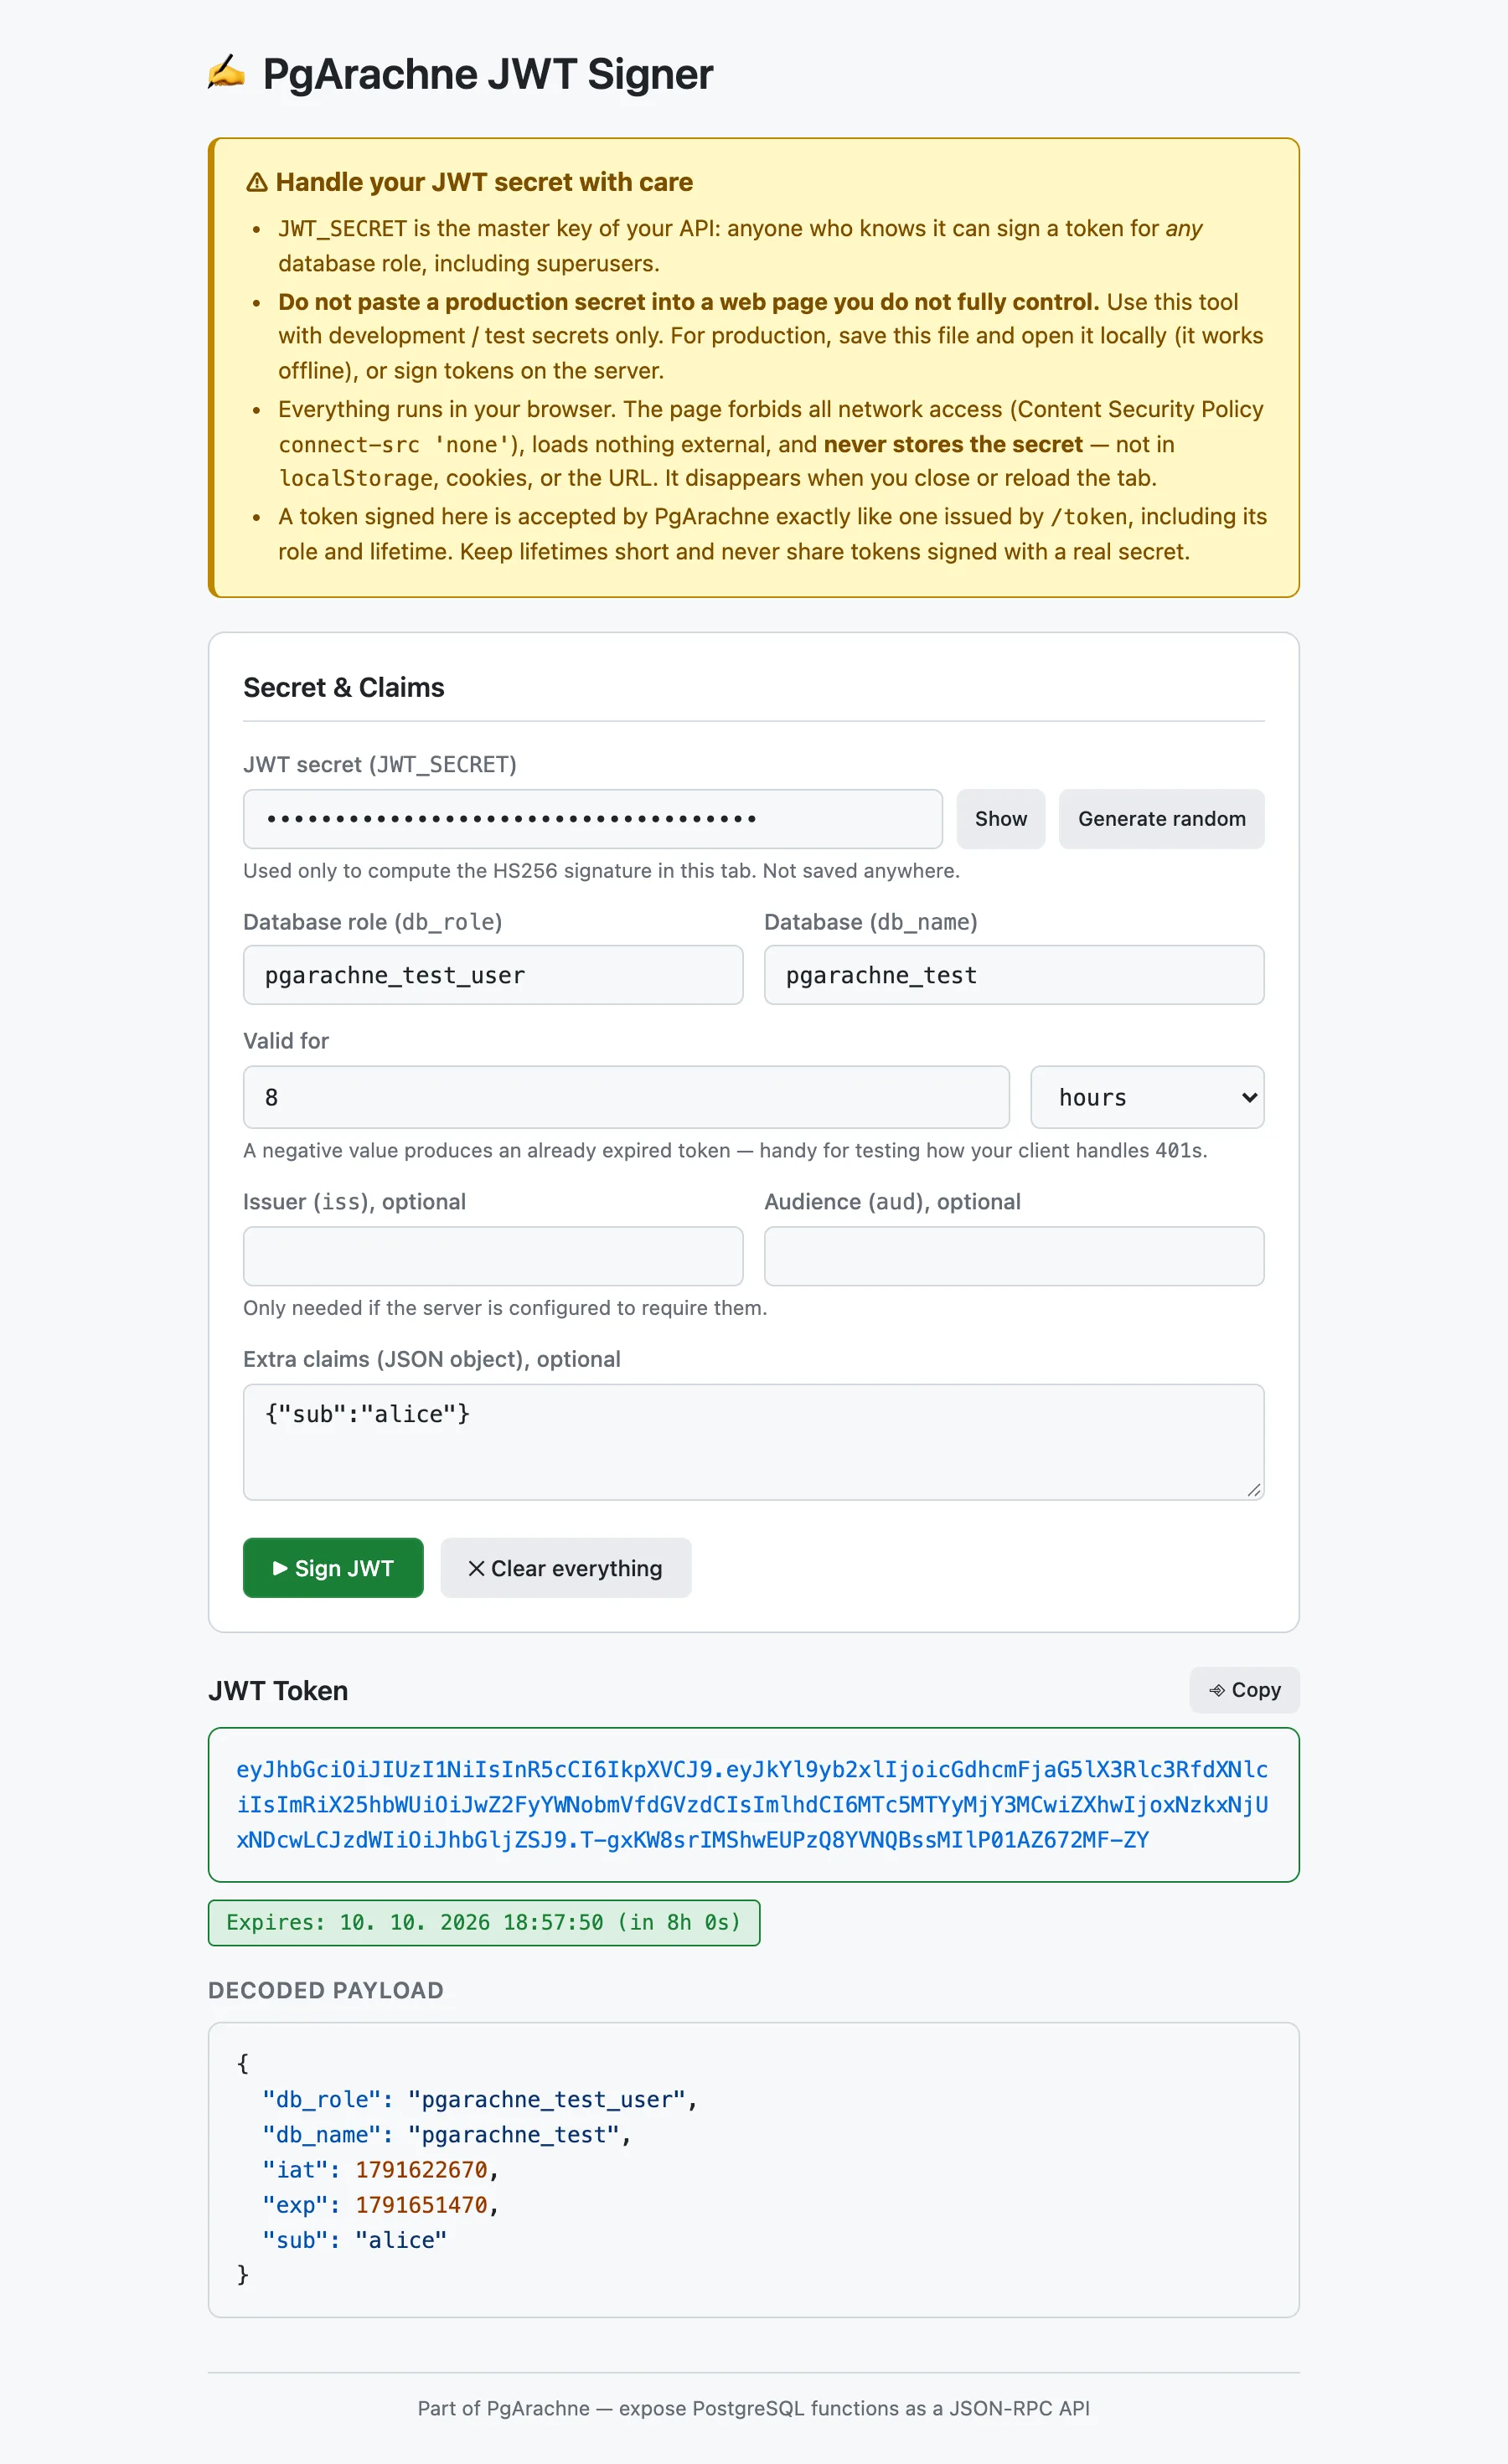
Manipulez votre secret JWT avec précaution
JWT_SECRETest la clé maîtresse de votre API : quiconque la connaît peut signer un jeton pour n’importe quel rôle de base de données, y compris les superutilisateurs.- Ne collez jamais un secret de production dans une page web que vous ne contrôlez pas entièrement. N’utilisez la version hébergée qu’avec des secrets de développement/test. En production, enregistrez
index.htmlet ouvrez-le localement (il fonctionne hors ligne), ou signez les jetons sur le serveur. - Tout s’exécute dans votre navigateur. La page interdit tout accès réseau (Content Security Policy
connect-src 'none'), ne charge aucune ressource externe et ne stocke jamais le secret — ni danslocalStorage, ni dans les cookies, ni dans l’URL. Seuls le rôle, la base, la durée, l’issuer et l’audience sont mémorisés. - PgArachne accepte un jeton signé ici exactement comme un jeton émis par
/token. Choisissez des durées courtes et ne partagez jamais de jetons signés avec un vrai secret.
Quand l’utiliser
- Développement et tests quand vous ne voulez pas (ou ne pouvez pas) vous connecter avec un mot de passe de base de données.
- Vérifier comment votre client gère l’expiration : une durée négative produit un jeton déjà expiré.
- Essayer
iss/audet des claims supplémentaires face à un serveur qui les exige. - Générer d’un clic un secret aléatoire de 256 bits pour un nouveau
JWT_SECRET.
Comment l’activer : Définissez
STATIC_FILES_PATH sur tools/jwt-signer et visitez http://localhost:8080, ou ouvrez index.html directement dans un navigateur — cela fonctionne sans serveur.