JWT Signer
JWT Signer
JWT Signer è uno strumento browser a file singolo in tools/jwt-signer. A differenza di JWT Getter, non contatta mai PgArachne né il database: inserisci JWT_SECRET a mano e il token viene firmato (HS256) direttamente nel browser.
Versione online: jwt-signer.pgarachne.com
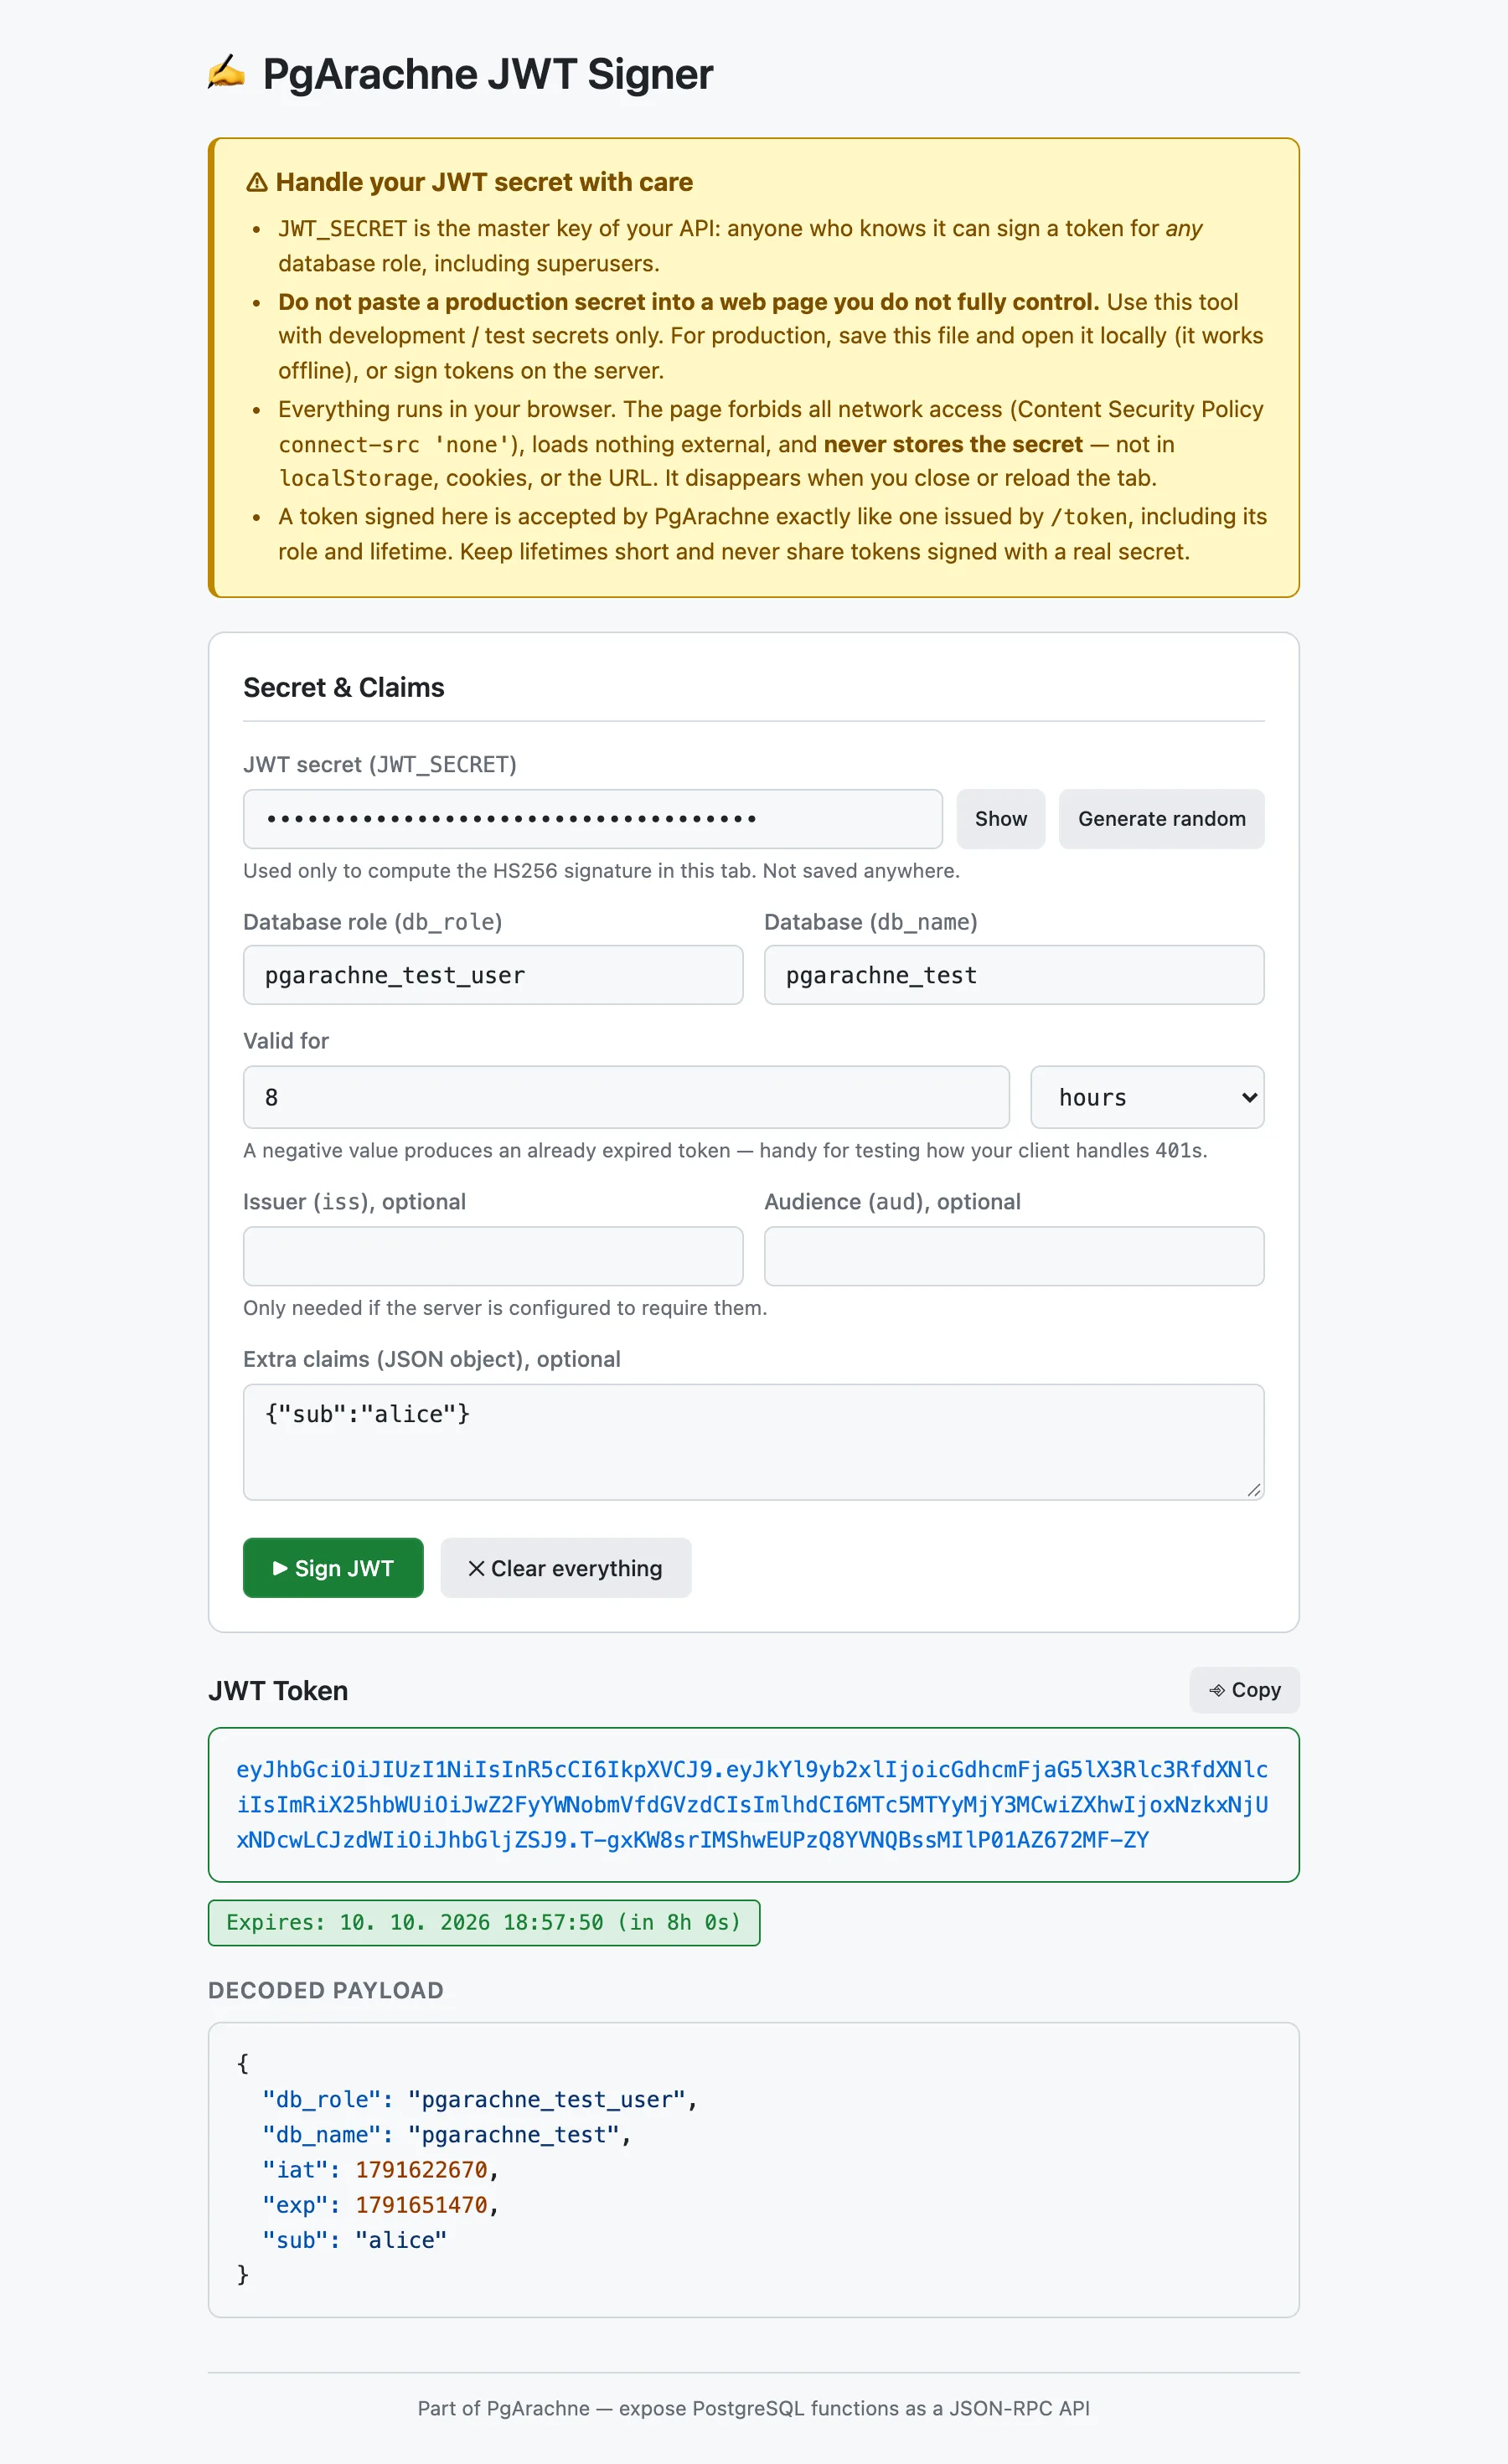
Maneggia con cura il tuo segreto JWT
JWT_SECRETè la chiave principale della tua API: chiunque la conosca può firmare un token per qualsiasi ruolo del database, inclusi i superutenti.- Non incollare mai un segreto di produzione in una pagina web che non controlli completamente. Usa la versione ospitata solo con segreti di sviluppo/test. In produzione salva
index.htmle aprilo in locale (funziona offline) oppure firma i token sul server. - Tutto viene eseguito nel browser. La pagina vieta qualsiasi accesso alla rete (Content Security Policy
connect-src 'none'), non carica risorse esterne e non memorizza mai il segreto — né inlocalStorage, né nei cookie, né nell’URL. Vengono ricordati solo ruolo, database, durata, issuer e audience. - PgArachne accetta un token firmato qui esattamente come uno emesso da
/token. Usa durate brevi e non condividere mai token firmati con un segreto reale.
Quando usarlo
- Sviluppo e test quando non vuoi (o non puoi) accedere con la password del database.
- Verificare come il client gestisce la scadenza: una durata negativa produce un token già scaduto.
- Provare
iss/aude claim aggiuntivi su un server che li richiede. - Generare con un clic un segreto casuale a 256 bit per un nuovo
JWT_SECRET.
Come attivarlo: Imposta
STATIC_FILES_PATH su tools/jwt-signer e visita http://localhost:8080, oppure apri index.html direttamente nel browser: funziona senza server.