JWT Signer
JWT Signer
O JWT Signer é uma ferramenta de navegador num único ficheiro, em tools/jwt-signer. Ao contrário do JWT Getter, nunca contacta o PgArachne nem a base de dados: introduz o JWT_SECRET manualmente e o token é assinado (HS256) diretamente no navegador.
Versão online: jwt-signer.pgarachne.com
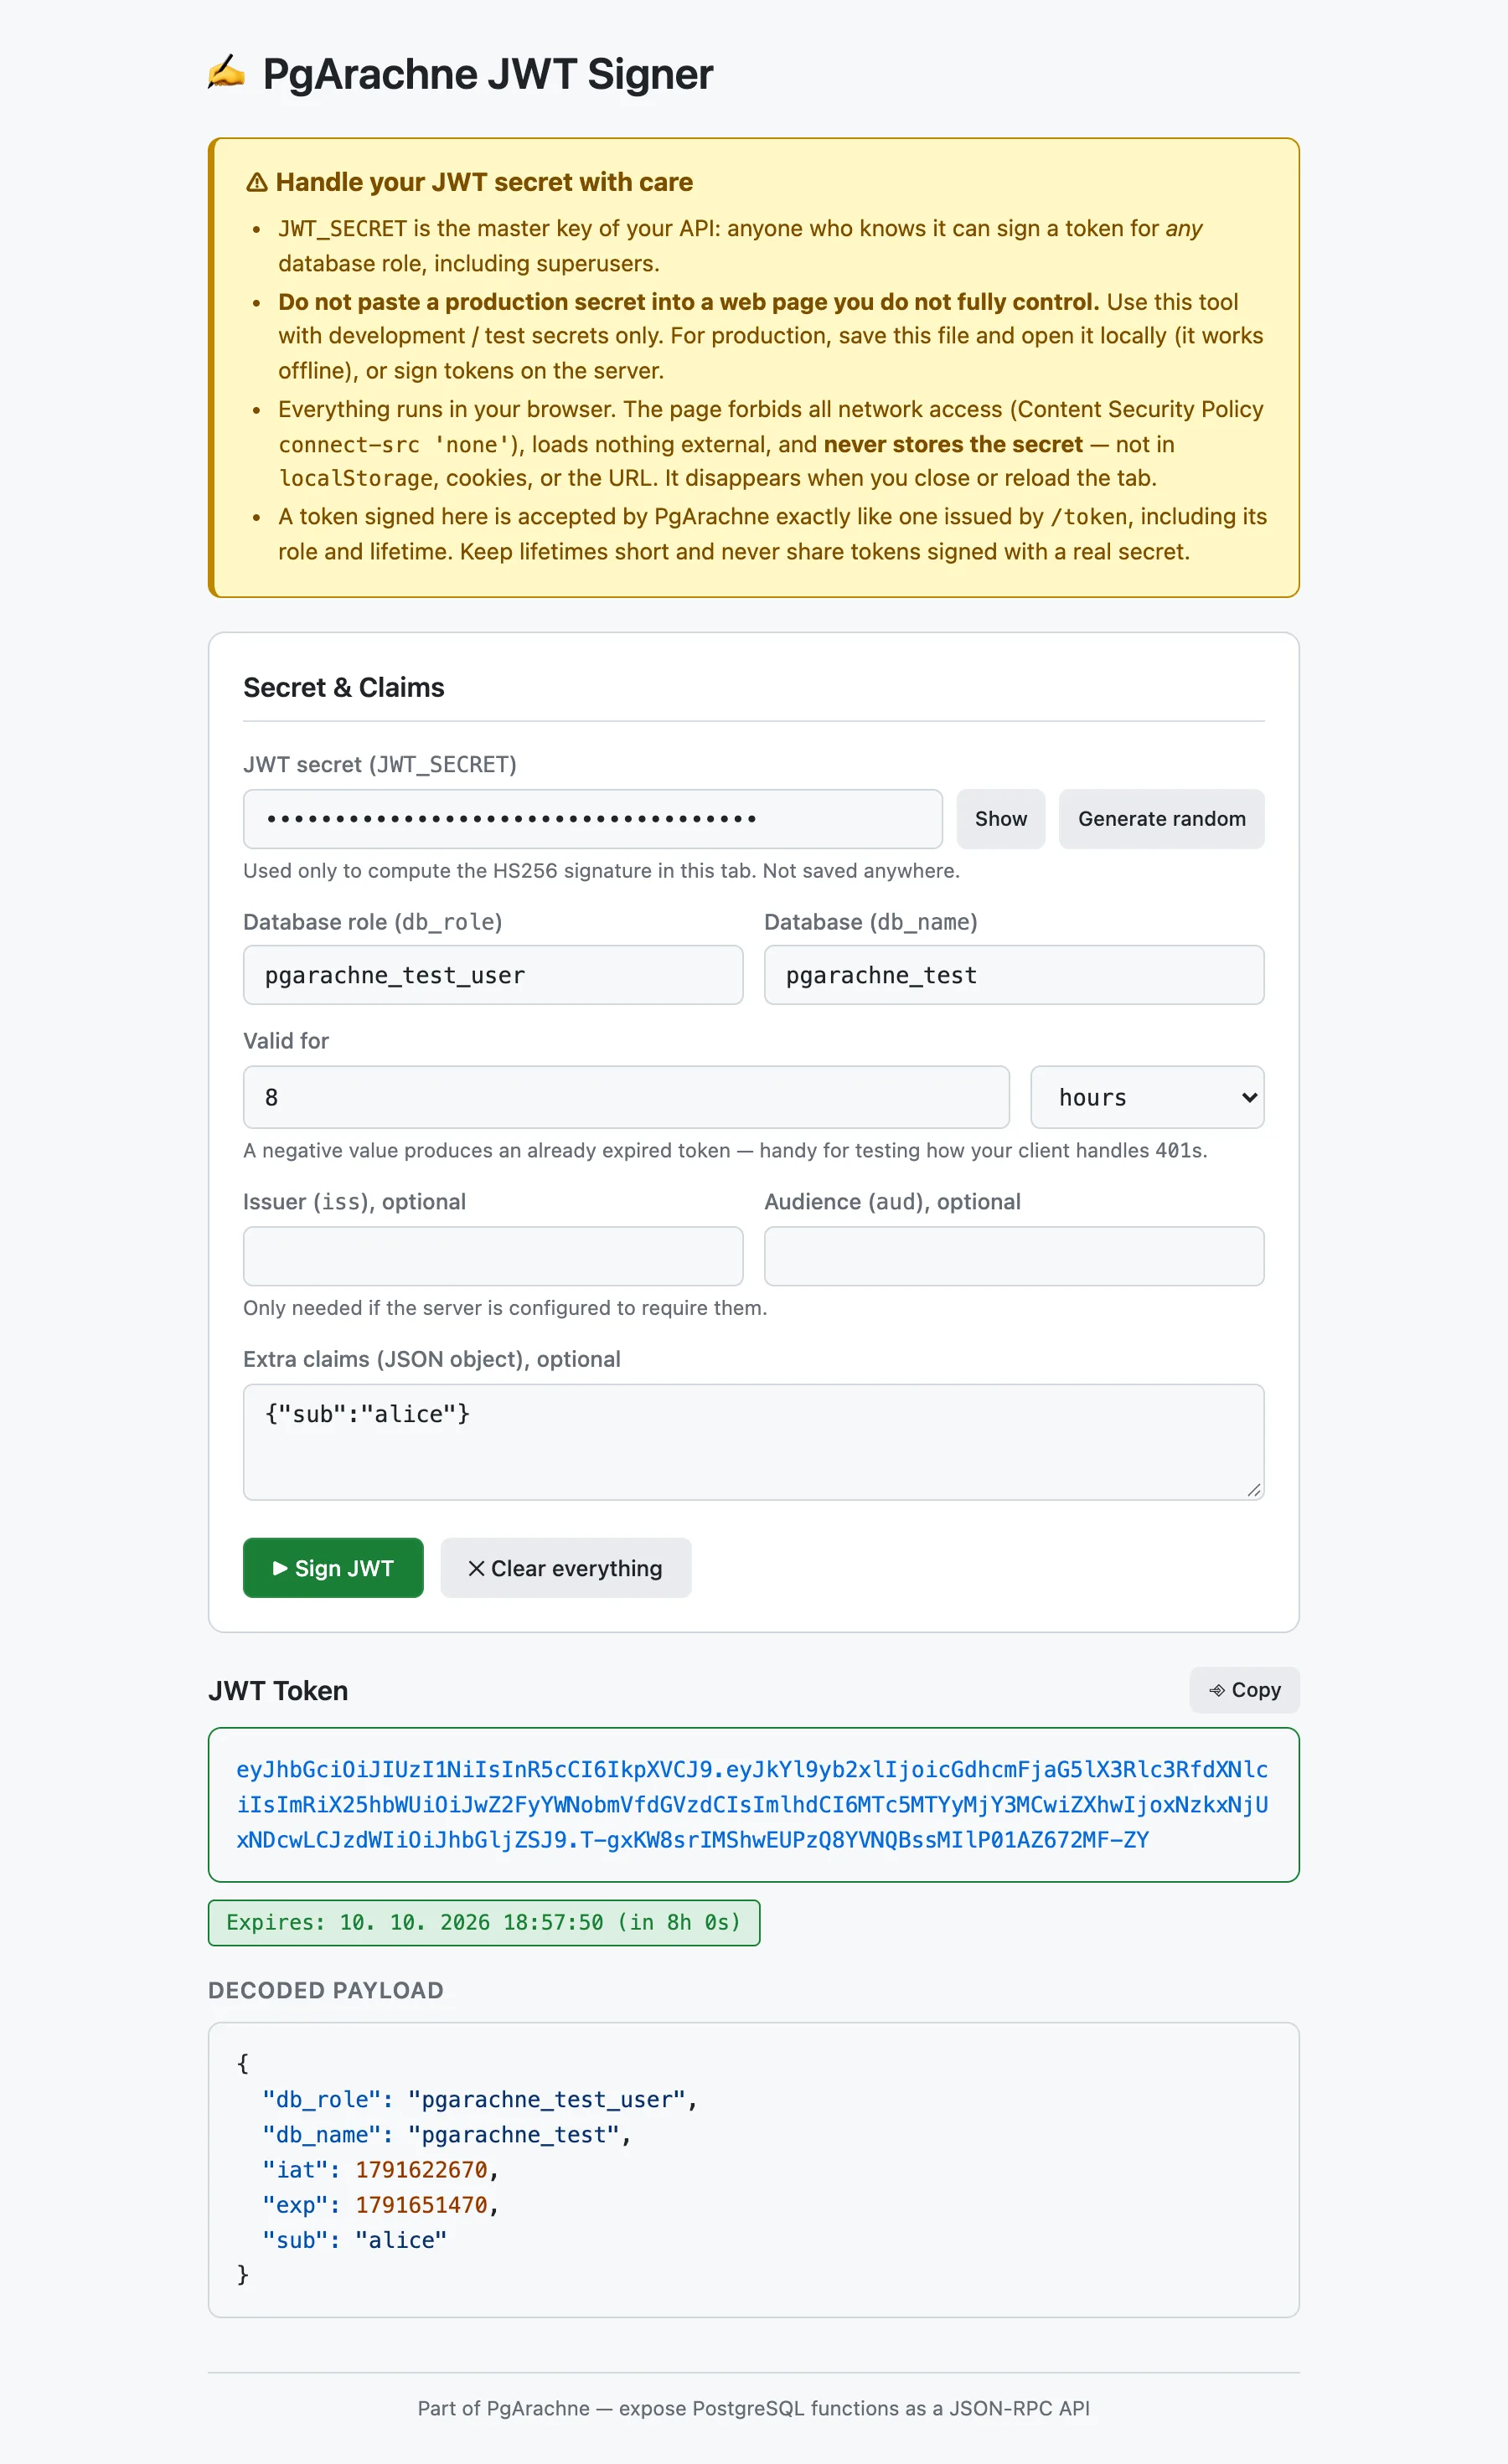
Trate o seu segredo JWT com cuidado
- O
JWT_SECRETé a chave mestra da sua API: quem o conhecer pode assinar um token para qualquer função da base de dados, incluindo superutilizadores. - Nunca cole um segredo de produção numa página web que não controle totalmente. Use a versão alojada apenas com segredos de desenvolvimento/teste. Em produção, guarde o
index.htmle abra-o localmente (funciona offline) ou assine os tokens no servidor. - Tudo corre no seu navegador. A página proíbe qualquer acesso à rede (Content Security Policy
connect-src 'none'), não carrega recursos externos e nunca guarda o segredo — nem emlocalStorage, nem em cookies, nem no URL. Só são lembrados função, base de dados, validade, issuer e audience. - O PgArachne aceita um token assinado aqui exatamente como um emitido por
/token. Use validades curtas e nunca partilhe tokens assinados com um segredo real.
Quando usar
- Desenvolvimento e testes quando não quer (ou não pode) autenticar-se com a palavra-passe da base de dados.
- Verificar como o seu cliente lida com a expiração: uma validade negativa produz um token já expirado.
- Experimentar
iss/aude claims adicionais num servidor que os exija. - Gerar com um clique um segredo aleatório de 256 bits para um novo
JWT_SECRET.
Como ativar: Defina
STATIC_FILES_PATH como tools/jwt-signer e visite http://localhost:8080, ou abra o index.html diretamente no navegador — funciona sem servidor.