JWT Signer
JWT Signer
JWT Signer — це однофайловий інструмент для браузера в tools/jwt-signer. На відміну від JWT Getter, він ніколи не звертається до PgArachne чи бази даних: ви вводите JWT_SECRET вручну, а токен підписується (HS256) безпосередньо у вашому браузері.
Онлайн-версія: jwt-signer.pgarachne.com
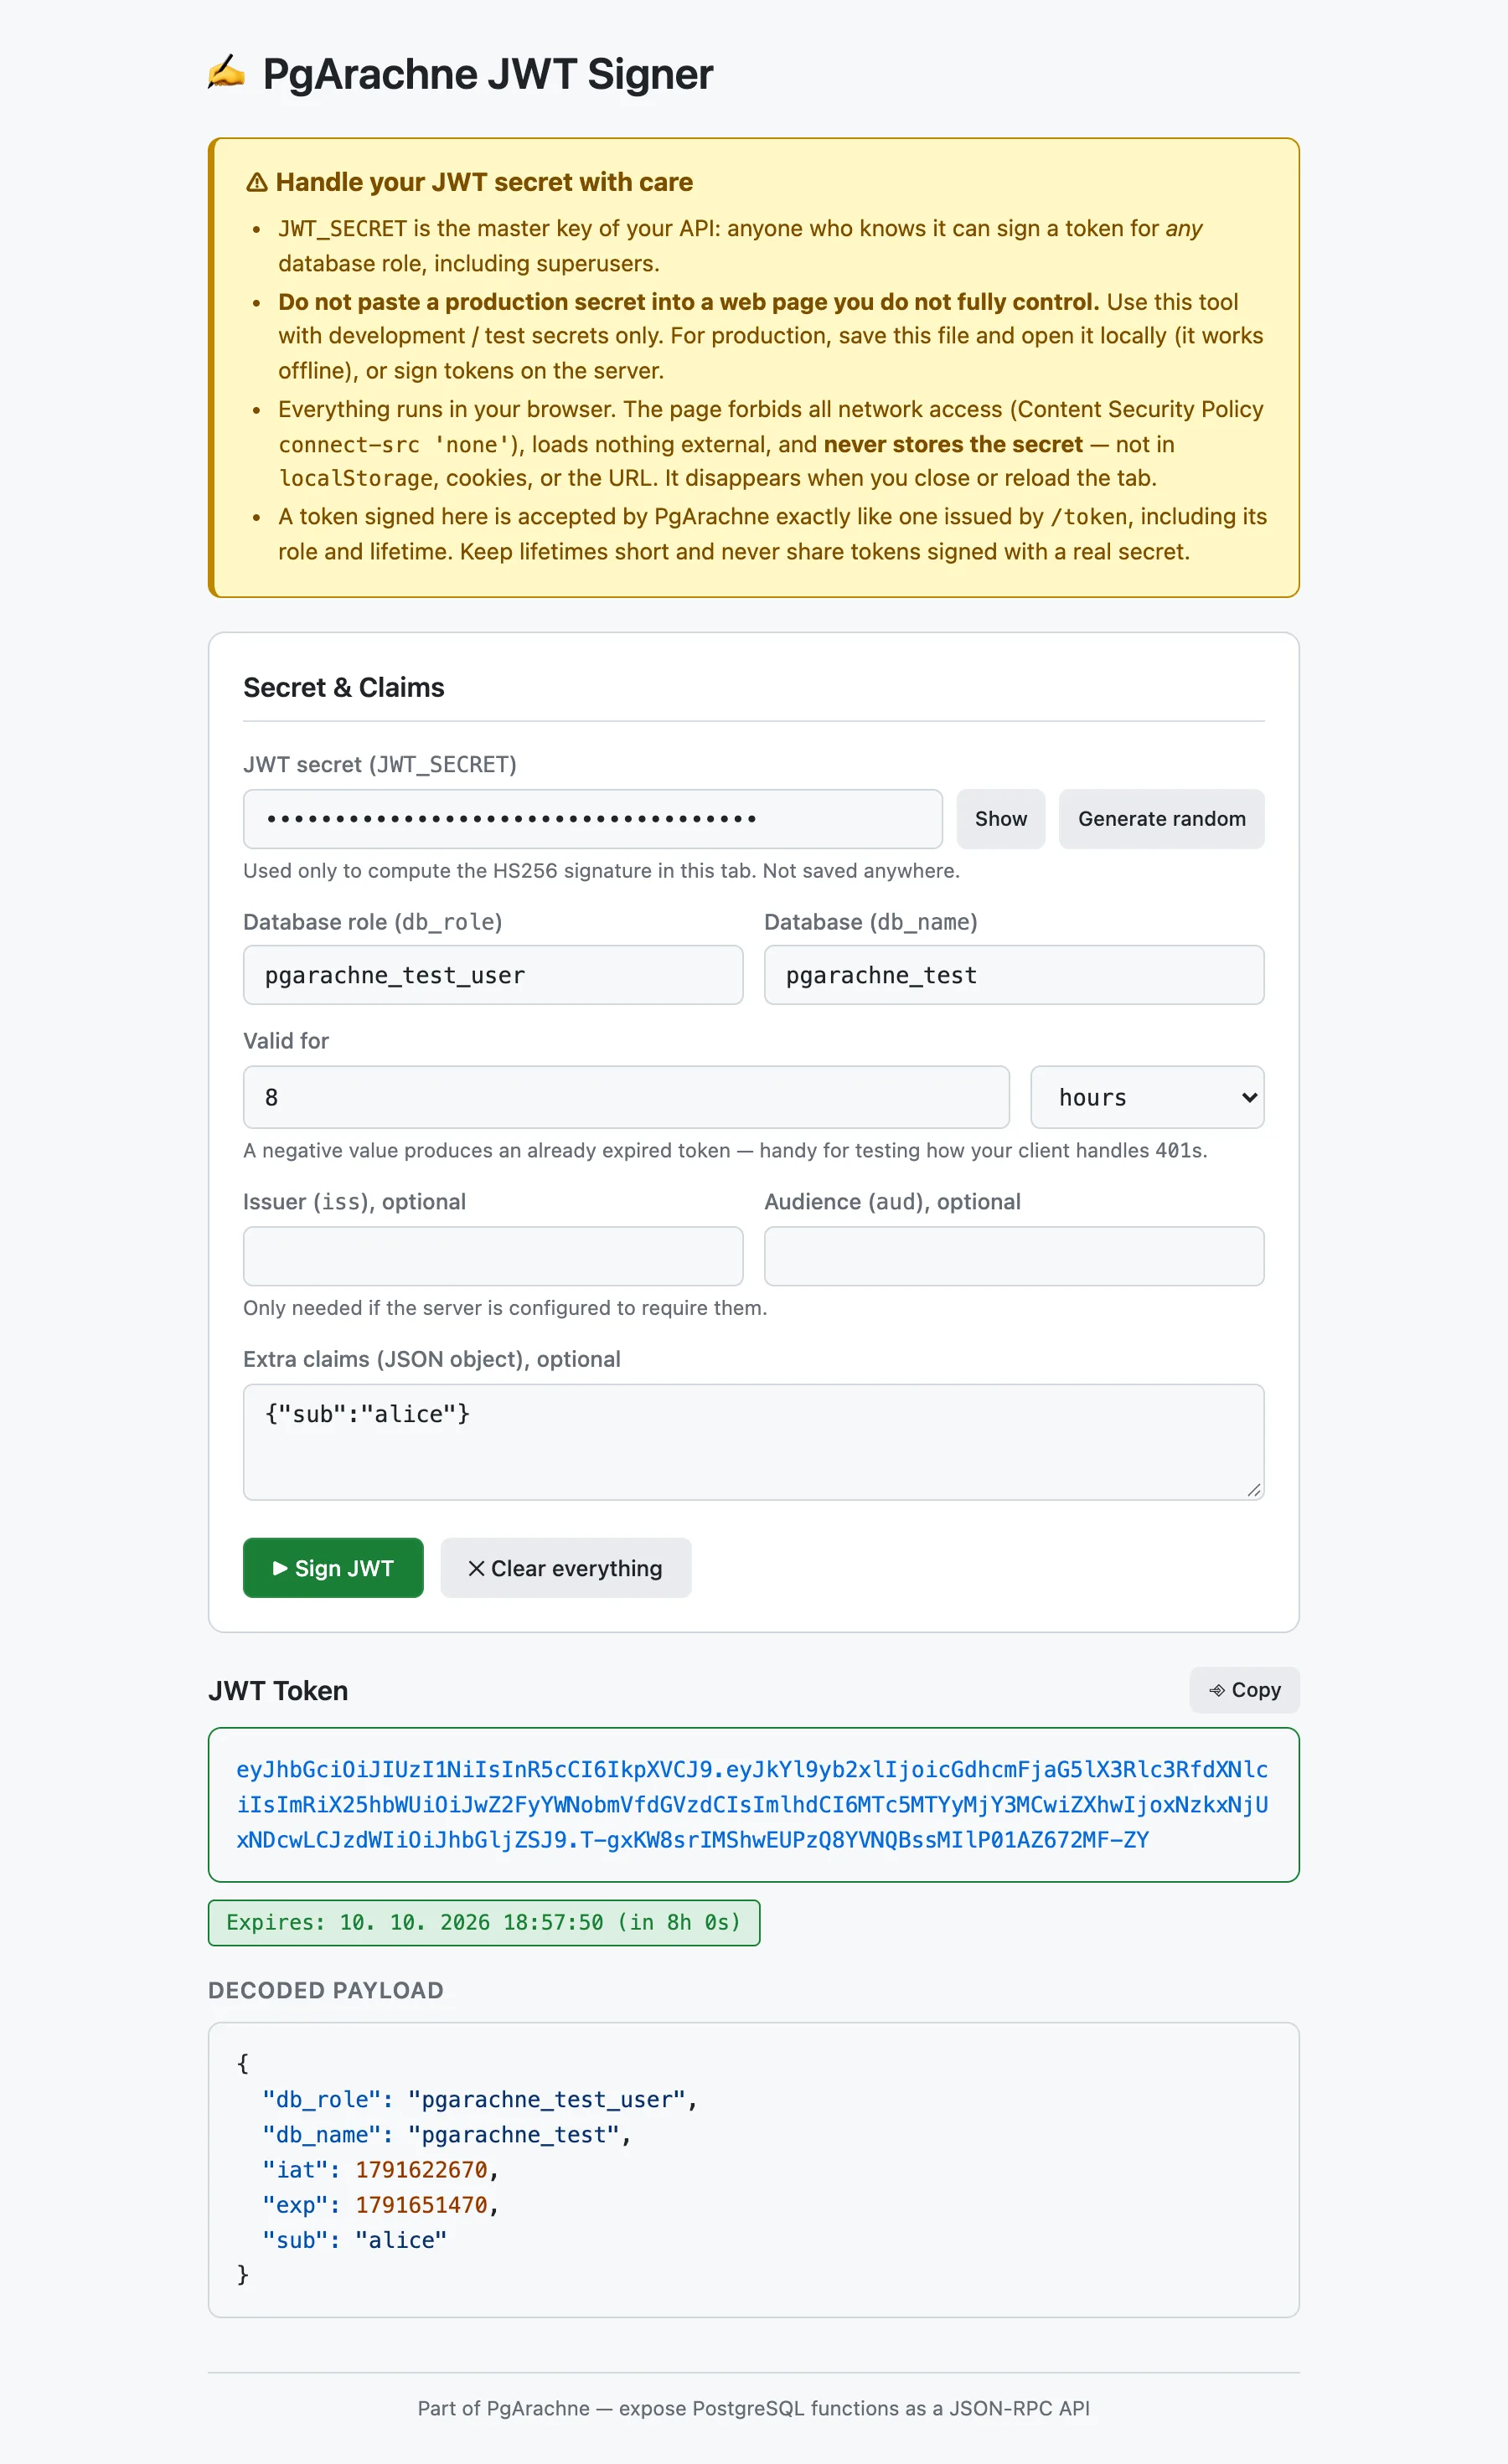
Поводьтеся з секретом JWT обережно
JWT_SECRET— головний ключ вашого API: хто його знає, може підписати токен для будь-якої ролі бази даних, зокрема суперкористувачів.- Ніколи не вставляйте виробничий секрет на веб-сторінку, яку ви повністю не контролюєте. Хостовану версію використовуйте лише з секретами для розробки/тестів. Для продакшну збережіть
index.htmlі відкрийте локально (працює офлайн) або підписуйте токени на сервері. - Усе працює у вашому браузері. Сторінка забороняє будь-який мережевий доступ (Content Security Policy
connect-src 'none'), не завантажує зовнішніх ресурсів і ніколи не зберігає секрет — ні вlocalStorage, ні в cookies, ні в URL. Запам’ятовуються лише роль, база, строк дії, issuer і audience. - Токен, підписаний тут, PgArachne приймає так само, як виданий через
/token. Обирайте короткий строк дії і ніколи не діліться токенами, підписаними справжнім секретом.
Коли його використовувати
- Розробка й тестування, коли ви не хочете (або не можете) входити з паролем до бази даних.
- Перевірка, як ваш клієнт обробляє завершення строку дії: від’ємний строк створює вже прострочений токен.
- Випробування
iss/audі додаткових claims на сервері, що їх вимагає. - Генерація випадкового 256-бітного секрету для нового
JWT_SECRETодним кліком.
Як увімкнути: Встановіть
STATIC_FILES_PATH на tools/jwt-signer і відвідайте http://localhost:8080, або відкрийте index.html безпосередньо в браузері — працює без сервера.