JWT Signer
JWT Signer
JWT Signer es una herramienta de navegador de un solo archivo en tools/jwt-signer. A diferencia de JWT Getter, nunca contacta con PgArachne ni con la base de datos: usted introduce JWT_SECRET a mano y el token se firma (HS256) directamente en su navegador.
Versión en línea: jwt-signer.pgarachne.com
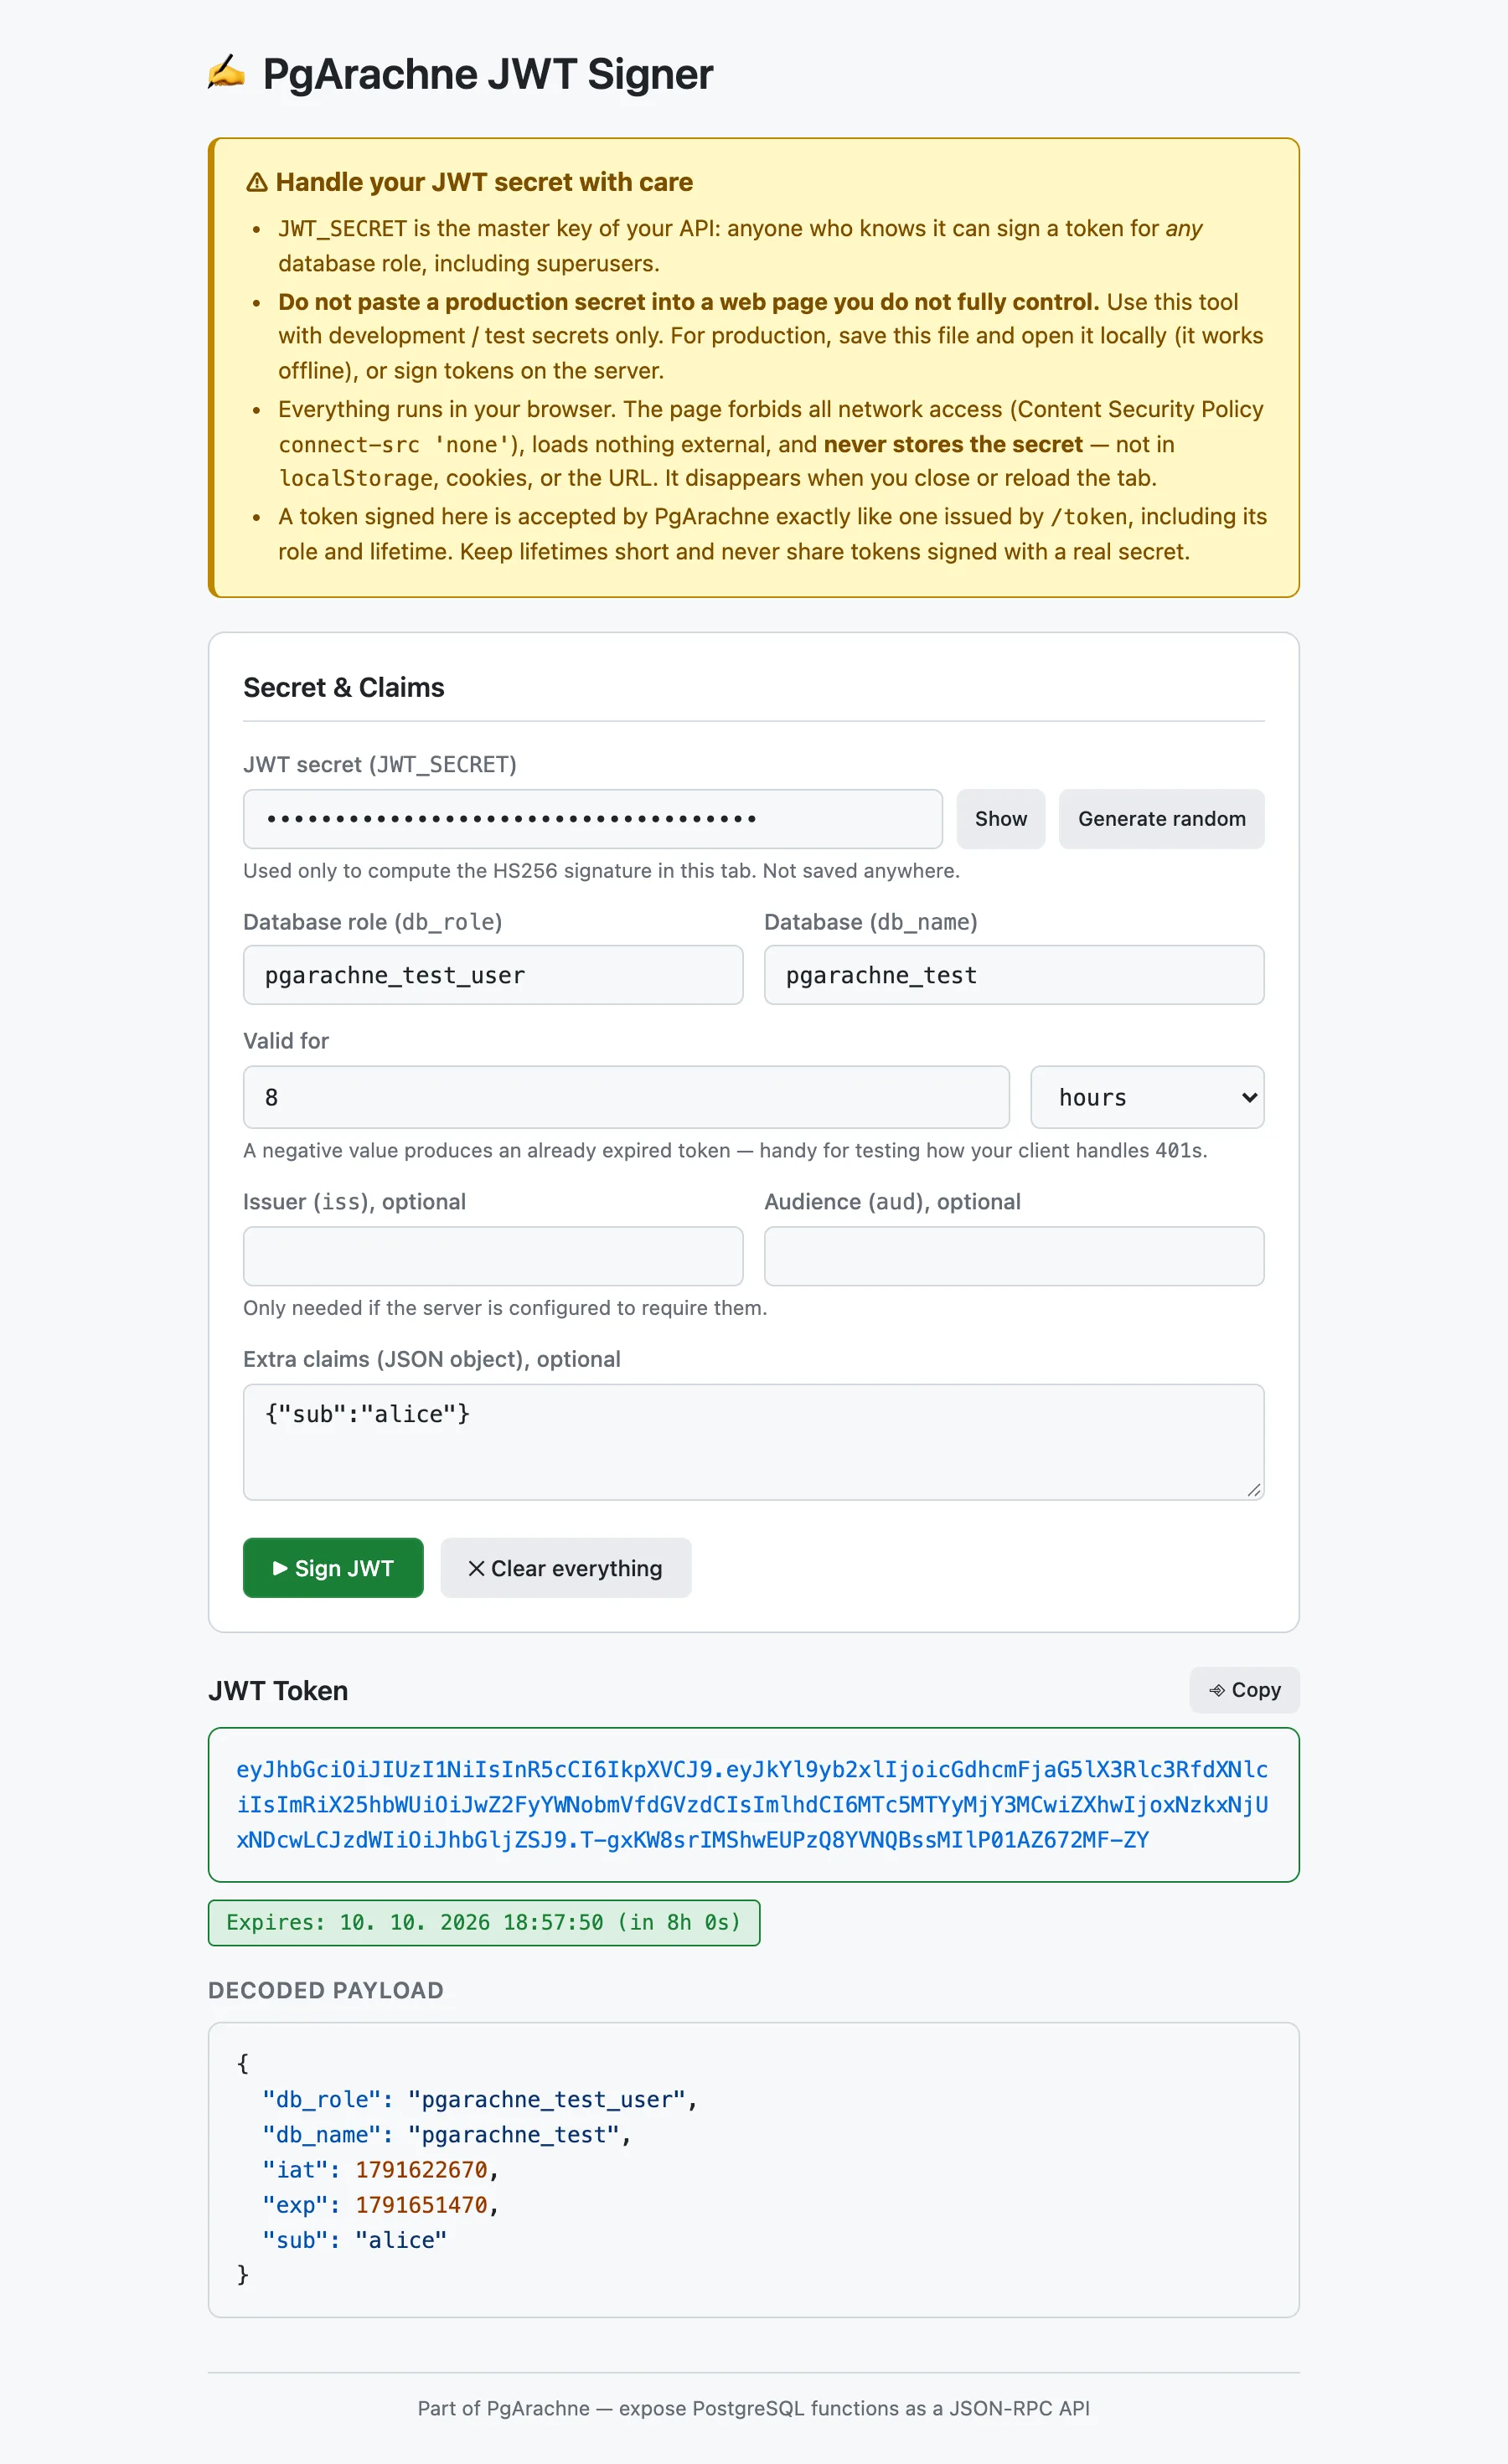
Maneje su secreto JWT con cuidado
JWT_SECRETes la clave maestra de su API: quien la conozca puede firmar un token para cualquier rol de base de datos, incluidos los superusuarios.- Nunca pegue un secreto de producción en una página web que no controle por completo. Use la versión alojada solo con secretos de desarrollo/prueba. En producción, guarde
index.htmly ábralo localmente (funciona sin conexión) o firme los tokens en el servidor. - Todo se ejecuta en su navegador. La página prohíbe cualquier acceso a la red (Content Security Policy
connect-src 'none'), no carga recursos externos y nunca guarda el secreto: ni enlocalStorage, ni en cookies, ni en la URL. Solo se recuerdan rol, base de datos, vigencia, issuer y audience. - PgArachne acepta un token firmado aquí igual que uno emitido por
/token. Use vigencias cortas y nunca comparta tokens firmados con un secreto real.
Cuándo usarla
- Desarrollo y pruebas cuando no quiere (o no puede) iniciar sesión con la contraseña de la base de datos.
- Comprobar cómo gestiona su cliente la caducidad: una vigencia negativa genera un token ya caducado.
- Probar
iss/audy claims adicionales contra un servidor que los exija. - Generar con un clic un secreto aleatorio de 256 bits para un nuevo
JWT_SECRET.
Cómo activarla: Establezca
STATIC_FILES_PATH en tools/jwt-signer y visite http://localhost:8080, o abra index.html directamente en un navegador: funciona sin servidor.