JWT Signer
JWT Signer
JWT Signer je jednosouborový nástroj pro prohlížeč umístěný ve složce tools/jwt-signer. Na rozdíl od JWT Getteru nikdy nekontaktuje PgArachne ani databázi: JWT_SECRET zadáte ručně a token se podepíše (HS256) přímo ve vašem prohlížeči.
Online verze: jwt-signer.pgarachne.com
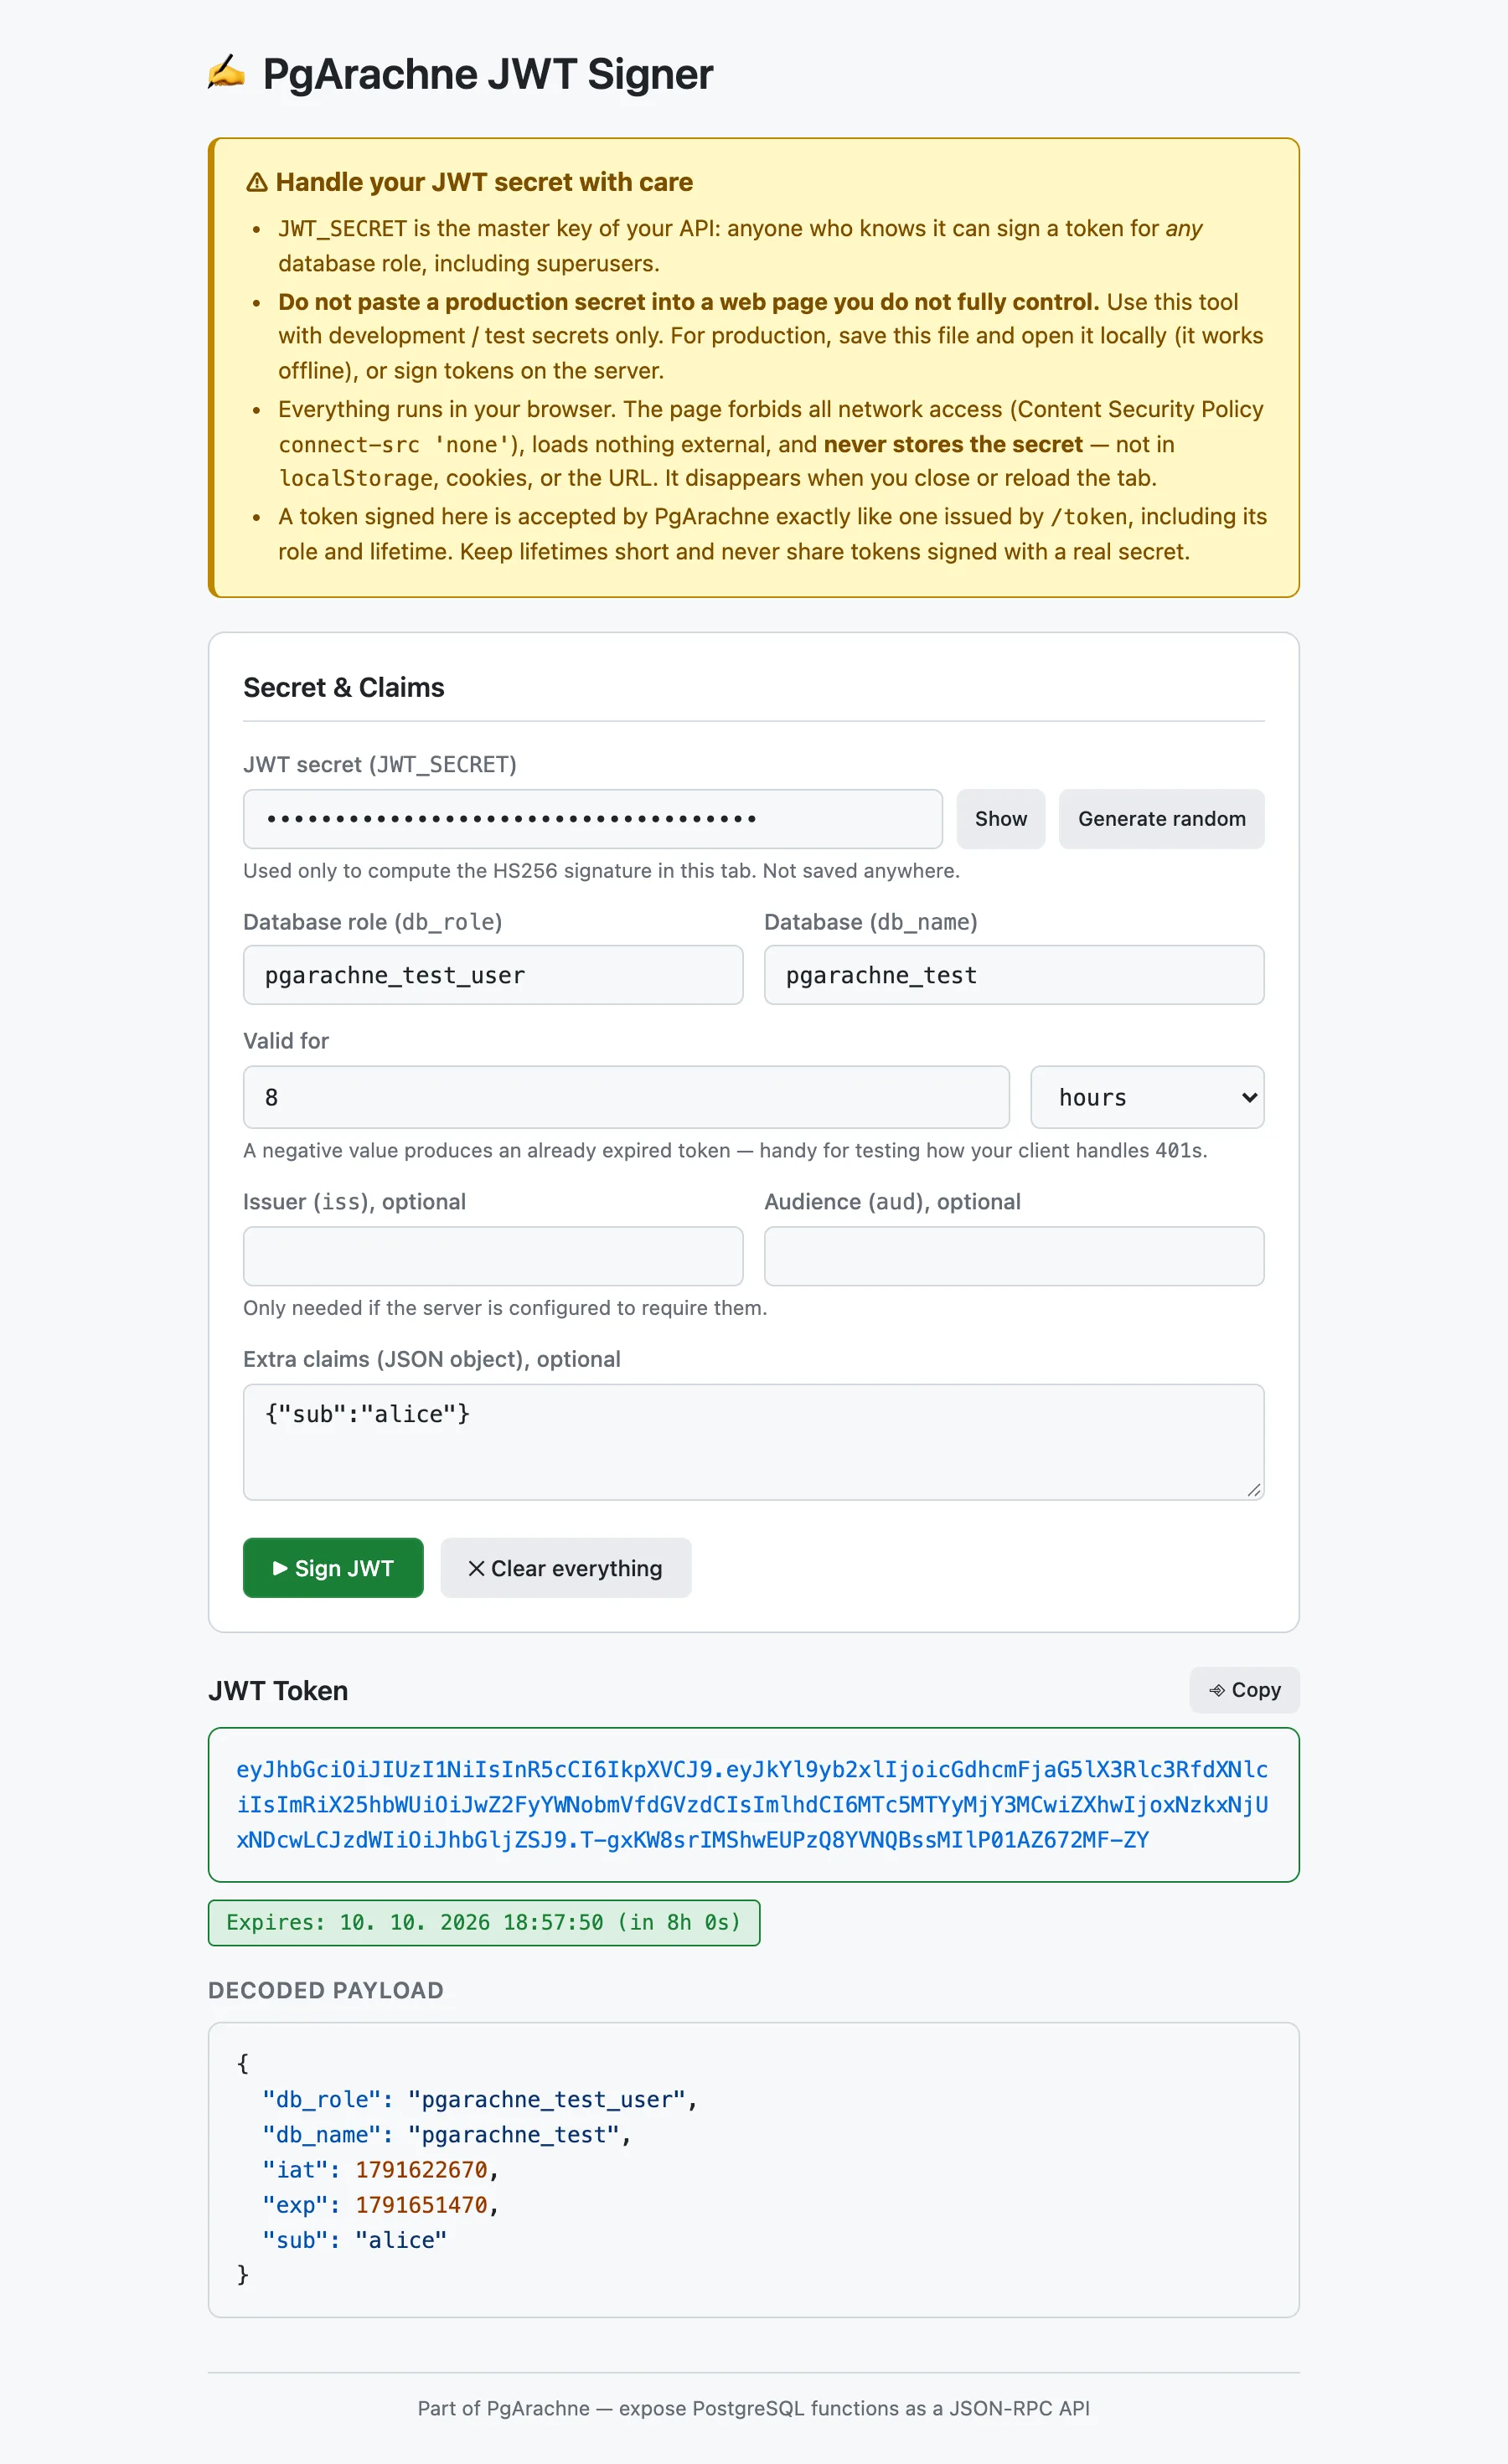
S klíčem JWT zacházejte opatrně
JWT_SECRETje hlavní klíč vašeho API: kdo ho zná, může podepsat token pro jakoukoli databázovou roli, včetně superuživatelů.- Nikdy nevkládejte produkční klíč do webové stránky, kterou plně nekontrolujete. Hostovanou verzi používejte jen s vývojovými/testovacími klíči. Pro produkci si uložte
index.htmla otevřete ho lokálně (funguje offline), nebo podepisujte tokeny na serveru. - Vše běží ve vašem prohlížeči. Stránka zakazuje jakýkoli síťový přístup (Content Security Policy
connect-src 'none'), nenačítá žádné externí zdroje a klíč nikdy neukládá — ani dolocalStorage, cookies nebo URL. Pamatuje se jen role, databáze, platnost, issuer a audience. - Token podepsaný zde PgArachne přijme stejně jako token vydaný přes
/token. Volte krátkou platnost a nikdy nesdílejte tokeny podepsané skutečným klíčem.
Kdy jej použít
- Vývoj a testování, když se nechcete (nebo nemůžete) přihlašovat heslem k databázi.
- Ověření, jak váš klient zvládá expiraci: záporná platnost vytvoří už expirovaný token.
- Vyzkoušení
iss/auda dalších claimů proti serveru, který je vyžaduje. - Vygenerování náhodného 256bitového klíče pro nový
JWT_SECRETjedním kliknutím.
Zprovoznění: Nastavte
STATIC_FILES_PATH na tools/jwt-signer a navštivte http://localhost:8080, nebo otevřete index.html přímo v prohlížeči — funguje bez jakéhokoli serveru.