JWT Signer
JWT Signer
Der JWT Signer ist ein Ein-Datei-Browser-Tool in tools/jwt-signer. Anders als der JWT Getter kontaktiert er weder PgArachne noch die Datenbank: Sie geben JWT_SECRET von Hand ein, und das Token wird direkt in Ihrem Browser signiert (HS256).
Online-Version: jwt-signer.pgarachne.com
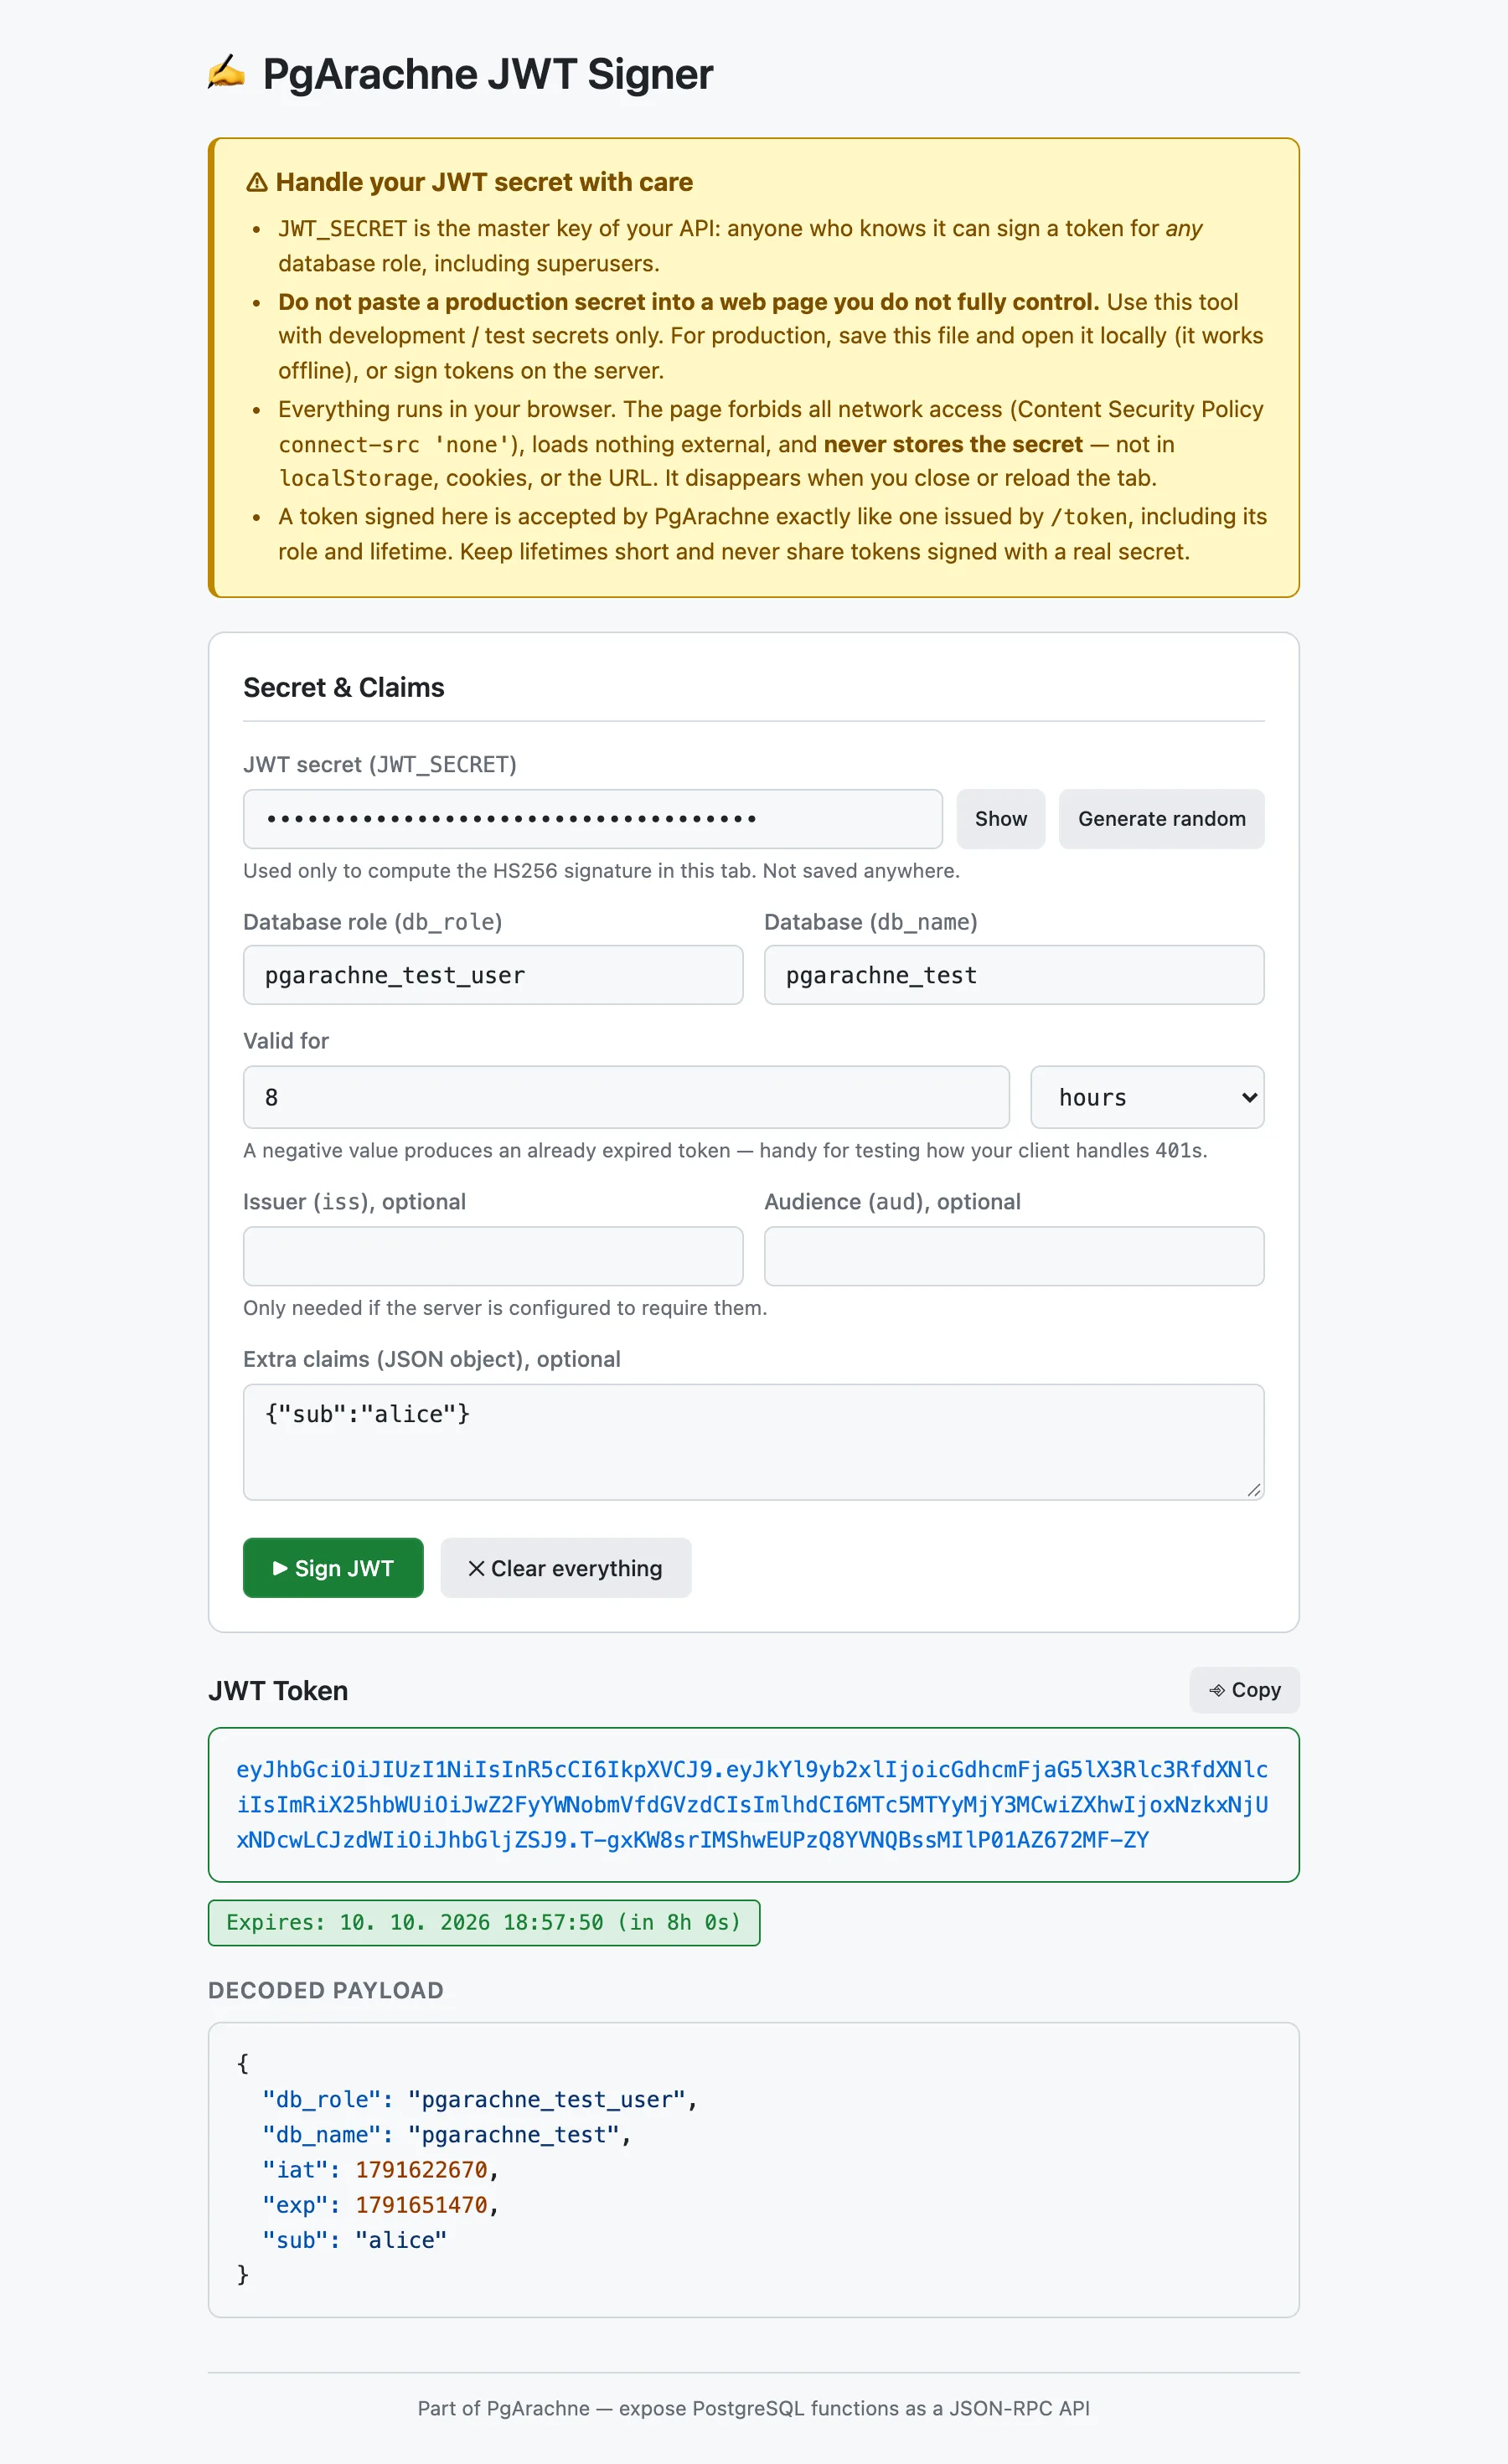
Gehen Sie sorgfältig mit Ihrem JWT-Secret um
JWT_SECRETist der Hauptschlüssel Ihrer API: Wer ihn kennt, kann ein Token für jede Datenbankrolle signieren, auch für Superuser.- Fügen Sie niemals ein Produktions-Secret in eine Webseite ein, die Sie nicht vollständig kontrollieren. Nutzen Sie die gehostete Version nur mit Entwicklungs-/Test-Secrets. Für die Produktion speichern Sie
index.htmlund öffnen es lokal (funktioniert offline) oder signieren Tokens auf dem Server. - Alles läuft in Ihrem Browser. Die Seite verbietet jeden Netzwerkzugriff (Content Security Policy
connect-src 'none'), lädt keine externen Ressourcen und speichert das Secret nie — weder inlocalStorage, Cookies noch in der URL. Gemerkt werden nur Rolle, Datenbank, Laufzeit, Issuer und Audience. - Ein hier signiertes Token akzeptiert PgArachne genauso wie eines von
/token. Wählen Sie kurze Laufzeiten und geben Sie mit einem echten Secret signierte Tokens niemals weiter.
Wann Sie es einsetzen
- Entwicklung und Tests, wenn Sie sich nicht mit einem Datenbankpasswort anmelden wollen oder können.
- Prüfen, wie Ihr Client mit Ablauf umgeht: eine negative Laufzeit erzeugt ein bereits abgelaufenes Token.
iss/audund zusätzliche Claims gegen einen Server testen, der sie verlangt.- Ein zufälliges 256-Bit-Secret für ein neues
JWT_SECRETper Klick erzeugen.
So aktivieren Sie es: Setzen Sie
STATIC_FILES_PATH auf tools/jwt-signer und rufen Sie http://localhost:8080 auf, oder öffnen Sie index.html direkt im Browser — es funktioniert ohne Server.