JWT Signer
JWT Signer
JWT Signer to jednoplikowe narzędzie przeglądarkowe w tools/jwt-signer. W odróżnieniu od JWT Getter nigdy nie łączy się z PgArachne ani z bazą danych: wpisujesz JWT_SECRET ręcznie, a token jest podpisywany (HS256) bezpośrednio w przeglądarce.
Wersja online: jwt-signer.pgarachne.com
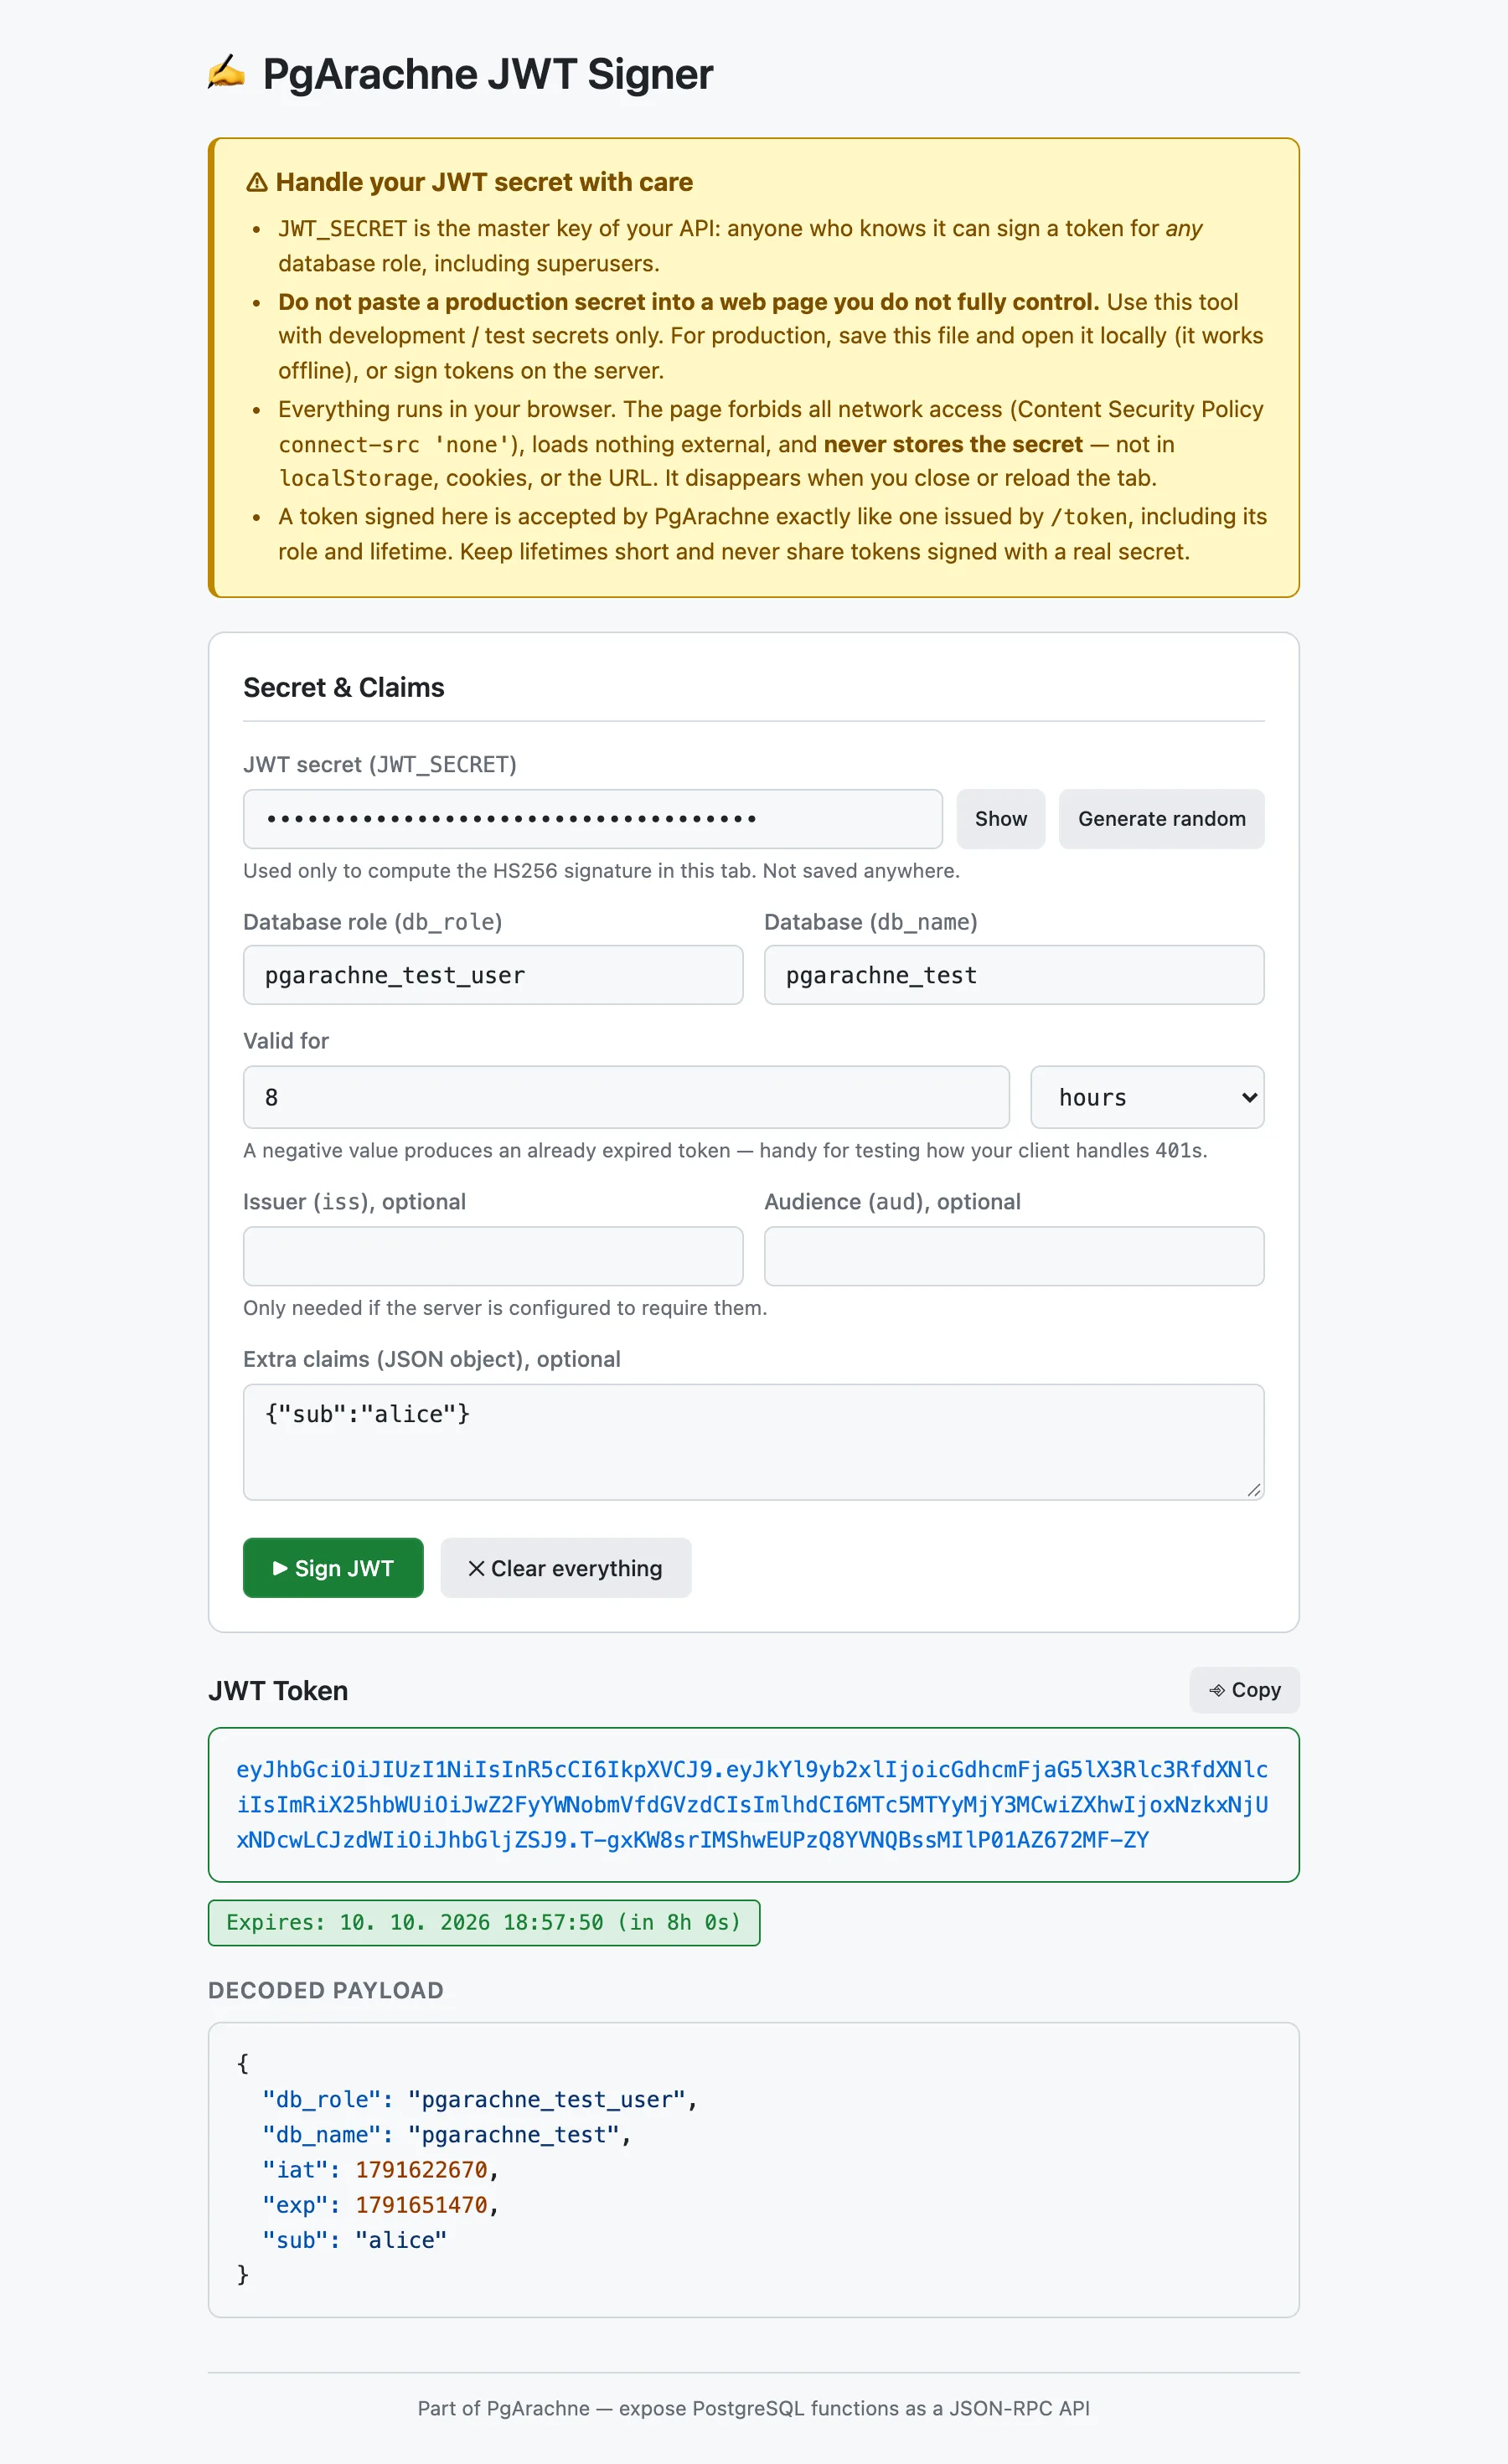
Z sekretem JWT obchodź się ostrożnie
JWT_SECRETto klucz główny Twojego API: kto go zna, może podpisać token dla dowolnej roli bazy danych, także superużytkowników.- Nigdy nie wklejaj sekretu produkcyjnego na stronę, której w pełni nie kontrolujesz. Wersji hostowanej używaj tylko z sekretami deweloperskimi/testowymi. W produkcji zapisz
index.htmli otwórz go lokalnie (działa offline) albo podpisuj tokeny na serwerze. - Wszystko działa w Twojej przeglądarce. Strona blokuje cały dostęp do sieci (Content Security Policy
connect-src 'none'), nie ładuje zasobów zewnętrznych i nigdy nie zapisuje sekretu — ani wlocalStorage, ani w cookies, ani w URL. Zapamiętywane są tylko rola, baza, ważność, issuer i audience. - Token podpisany tutaj PgArachne przyjmuje tak samo jak wydany przez
/token. Wybieraj krótkie okresy ważności i nigdy nie udostępniaj tokenów podpisanych prawdziwym sekretem.
Kiedy go używać
- Rozwój i testy, gdy nie chcesz (lub nie możesz) logować się hasłem do bazy danych.
- Sprawdzenie, jak klient radzi sobie z wygaśnięciem: ujemna ważność tworzy token już wygasły.
- Wypróbowanie
iss/audi dodatkowych claimów na serwerze, który ich wymaga. - Wygenerowanie jednym kliknięciem losowego 256-bitowego sekretu dla nowego
JWT_SECRET.
Jak go włączyć: Ustaw
STATIC_FILES_PATH na tools/jwt-signer i odwiedź http://localhost:8080 albo otwórz index.html bezpośrednio w przeglądarce — działa bez serwera.